8月,Ryan Austin对着屏幕上的PHP源码看了整整两天,不是他手速慢,是他第一次发现让AI读代码比自己读还管用。
PHP2Shell到底是什么——一次击中七成的精准打击
漏洞本身:无需认证的远程代码执行
CVE-2026-109618和CVE-2026-109619,CVSS评分9.2,统称为PHP2Shell。这两个漏洞的核心问题是:攻击者在不需要任何身份认证的情况下,就能向PHP服务器发送特定请求,进而执行任意代码。
问题不出在WordPress、Drupal这类应用层代码上,而出在PHP引擎本身。只要服务器运行了受影响的PHP版本,无论上层业务代码写得多么安全,都无法幸免。
百万台服务器同时报警
这类基础组件级漏洞的破坏力,我们曾在2014年的Heartbleed(OpenSSL)和2021年的Log4Shell(Apache Log4j)中见识过。PHP2Shell的性质类似,只是它的规模更大——毕竟全球超过70%的网站运行在PHP之上。
影响范围:从WordPress到央行系统的无差别扩散
漏洞曝光后,受影响的不只是商业网站。印度国家银行SBI确认发生数据泄露,TiDB Cloud的10.6TB核心数据被拖走,家用NAS常用的Plex媒体服务器也被纳入漏洞链,被用于挖矿和植后门。荷兰、芬兰、日本等多国政府机构网站采取预防性下线,4chan和Archive.org也在修复期间短暂关闭。
更棘手的是,大量主机使用的是已结束官方支持的PHP版本。这意味着补丁根本无法适用,只能等待供应商提供源码回移植方案。
为什么是PHP:七十年的安全债集中到期
PHP的问题藏在底层引擎里,而这些底层机制很多可以追溯到2004年甚至更早。Thai Duong事后表示,这类缺陷在PHP原始码中潜伏多年,数十年前就有研究人员指出相关风险,但当时被认为太难利用,逐渐被淡忘。
这么多年它大体上没出事,原因特别朴素:找漏洞太贵了。能在PHP内核、OpenSSL这种地方找到并利用内存漏洞的人,全世界可能就几百个。他们的时间极贵,一个洞要磨几个月。所以很多雷可以安安静静地埋上二十年——不是因为藏得好,是因为真的没人愿意去搭理它们,成本太高了。
真相锁定
##PHP2Shell到底是什么
AI介入的那一刻,规则变了
两个月 vs 二十年:挖掘成本断崖式下降
能把一个内存操作漏洞从「理论上存在」到「写出稳定利用链」,在传统安全研究里是顶级难题。PHP内核的Zend Engine处理变量赋值时的边界条件,二十多年前就有人标记过风险域,但真正能走通利用路径的人,全世界不超过几百个。
他们的时间极贵。一个洞磨几个月是常态。
所以那些老雷可以安安静静地埋上二十年,不是因为藏得好,是因为真没人愿意去搭理它们。成本太高,回报不确定。
AI把这道算术题 rewrote 了。
Ryan Austin在PHP源码里盯了两天,OpenAI的GPT-5.6 Sol模型帮他把散落的线索串成攻击路径。Wiz团队在8月19日发现首个漏洞,8月21日完成对WordPress的无需认证RCE验证,8月24日向PHP安全团队提交报告。前后24天,其中纯人工分析时间不超过48小时。
对比一下传统节奏:2014年Heartbleed从发现到公开用了近一年,2021年Log4Shell从发现到利用链完善同样耗时数周。那不是AI时代的事。
更准确地说,不是AI变快了,是发现成本变便宜了。当成本从「几个月的人力」降到「几小时的GPU时间」,所有历史的欠账都会在同一时间被翻出来。
Pen Test Partners的安全研究员在复盘文章里点出这个本质:AI没有创造新类型的漏洞,它只是让原本「太贵而不值得挖」的东西变得廉价。
坦白讲,这比技术突破更让人不安。你买的旗舰款安全审计服务,瞬间变成平替套餐。
Defender's Window:AI给防御者开了一扇什么窗
这次披露出现了一个此前很少被认真对待的概念:Defender's Window。
传统的漏洞生命周期是线性加速的——发现者公开,攻击者立即获得同等信息,管理员在恐慌中追赶。管理员通常输。因为攻击者可以用自动化脚本在一夜之间扫描整个互联网,而管理员还得手动确认哪些系统受影响。
这次的时间线不一样。
8月19日发现 → 8月24日提交报告 → 9月21日PHP官方确认 → 10月20日漏洞细节意外泄露 → 10月21日紧急发布补丁。
这中间的两个月,是AI时代第一次出现「发现者先于公开」的实质性时间差。
Wiz、OpenAI研究团队、Google安全团队先后参与验证,形成了一个非正式的工作小组。他们在漏洞细节公开前就完成了影响面评估、补丁开发方案和应急沟通策略。
但Defender's Window不是免费的午餐。它只存在于「发现到公开」之间,一旦漏洞细节外泄,窗口立刻关闭。
10月20日下午,漏洞报告在GitHub上流出。10月21日UTC时间14:00,PHP官方被迫提前发布补丁,原本计划的协调披露被打断。日本、荷兰、芬兰等多国政府机构随即建议预防性关站。
更糟的还在后面,有大量的东西正向我们涌来。"——这不是危言耸听,是404 Media引用业内分析师的原话。
这句话的意思是:PHP2Shell不是第一个,也不会是最后一个。AI挖漏洞的节奏一旦建立,其他基础设施的安全债务会按照同样的路径被逐个清算。
补丁发布后的小时级竞速:黑客拆解补丁、运维连夜升级
补丁发布的当天,竞速才开始。
Wiz的研究员在博客里描述了补丁发布后数小时内发生的事:开源社区里出现了针对CVE-2026-109618和CVE-2026-109619的diff分析,有人把补丁改动逐行拆解成可复现的攻击条件;有人基于未修补版本编写了概念验证PoC;还有人在IRC频道里开始讨论批量利用的可行性。
与此同时,360安全团队在漏洞曝光后第一时间完成了复现与攻击路径验证,并面向企业免费开放图龙锋安全体检服务——这是国内响应速度的一个侧面。
Cloudflare、AWS、Akamai等云服务商同步推出防护规则,但这只是临时止血。真正的问题在于:全球超过70%的网站运行在PHP之上,其中大量主机使用已结束官方支持的老版本。
HKCERT的警示提到了一个容易被忽视的盲点:很多企业内部系统、网络设备、存储和监控系统的管理后台也内嵌了PHP,而这些PHP版本往往与操作系统显示的不一致。
半个互联网还挂在PHP上,这种无鉴权RCE一出,论坛自己先下线求生挺合理。"——一名运维在社交媒体的评论,说出了很多人的无奈。
Arctic Wolf的评估更直接:所有暴露在公网、没有终端监控的Linux Web服务器,都在最高风险队列里。
这不是「应该尽快修」的问题,是「现在不修就等着被拖库」的问题。
##AI介入的那一刻,规则变了#
黑色十月的连锁反应
多国政府机构的紧急警告与实际处置
10月21日补丁上线的前一天,漏洞细节意外泄露。PHP安全团队被迫将原定计划提前到台湾时间22:00紧急发布,原本留给运维的黄金四十八小时被压缩到近乎为零。
消息泄露之后,真正的连锁反应才开始。
荷兰、芬兰、日本的政府网站率先采取预防性下线措施。日本首相办公室相关网站进入紧急维护状态。美国NSA罕见地发布了针对该漏洞的紧急警告,措辞几乎等同于「现在就动手」。4chan、部分Wikimedia服务、Archive.org都在同一周临时关闭,等待补丁更新。
比政府网站更值得警惕的是商业系统的实际损失。日本汉堡王CRM系统在补丁前遭到入侵,超过1100万条会员数据外泄。台湾的91APP云端平台Commerce Cloud数据库遭遇自动化攻击,大量客户API密钥和代码仓库信息被拖走。

漏洞细节提前泄露,官方被迫提前发补丁
更准确地说,这次影响的不是某个应用层的插件或配置失误,而是PHP核心引擎本身。无论WordPress、Drupal还是MediaWiki,只要底层的PHP版本受影响,改任何前端代码都无济于事。一位台湾运维在Threads上写道:「改外掛沒用,只能更新PHP本體。」
这意味着所有曾经因为「业务稳定、不敢随便升级」而停留在老版本PHP上的系统,在这一刻同时亮起了红灯。
临时缓解措施:WAF规则、监控重点、PHPSESSID加固的适用边界
在无法立即升级的窗口期内,业界给出的临时缓解方案大致分为三层。每层的效力,需要分开看。
第一层是WAF规则拦截。Cloudflare、AWS WAF、Akamai等主流云厂商在披露后数小时内同步推出了针对性规则,主要拦截异常的多部分表单请求和携带可疑Cookie的流量。
第二层是监控侧的重点盯防。360安全专家建议在上线补丁前,重点关注三个信号:异常的多部分表单POST请求、伴随大量HTTP 500错误和内存超限日志的访问模式、无理由的PHP-FPM进程重启。
第三层是PHPSESSID的配置加固。通过限制单进程内存、禁用OPcache等方式,提高攻击者利用漏洞的试错成本。
`%% title: 临时缓解措施三层架构及局限
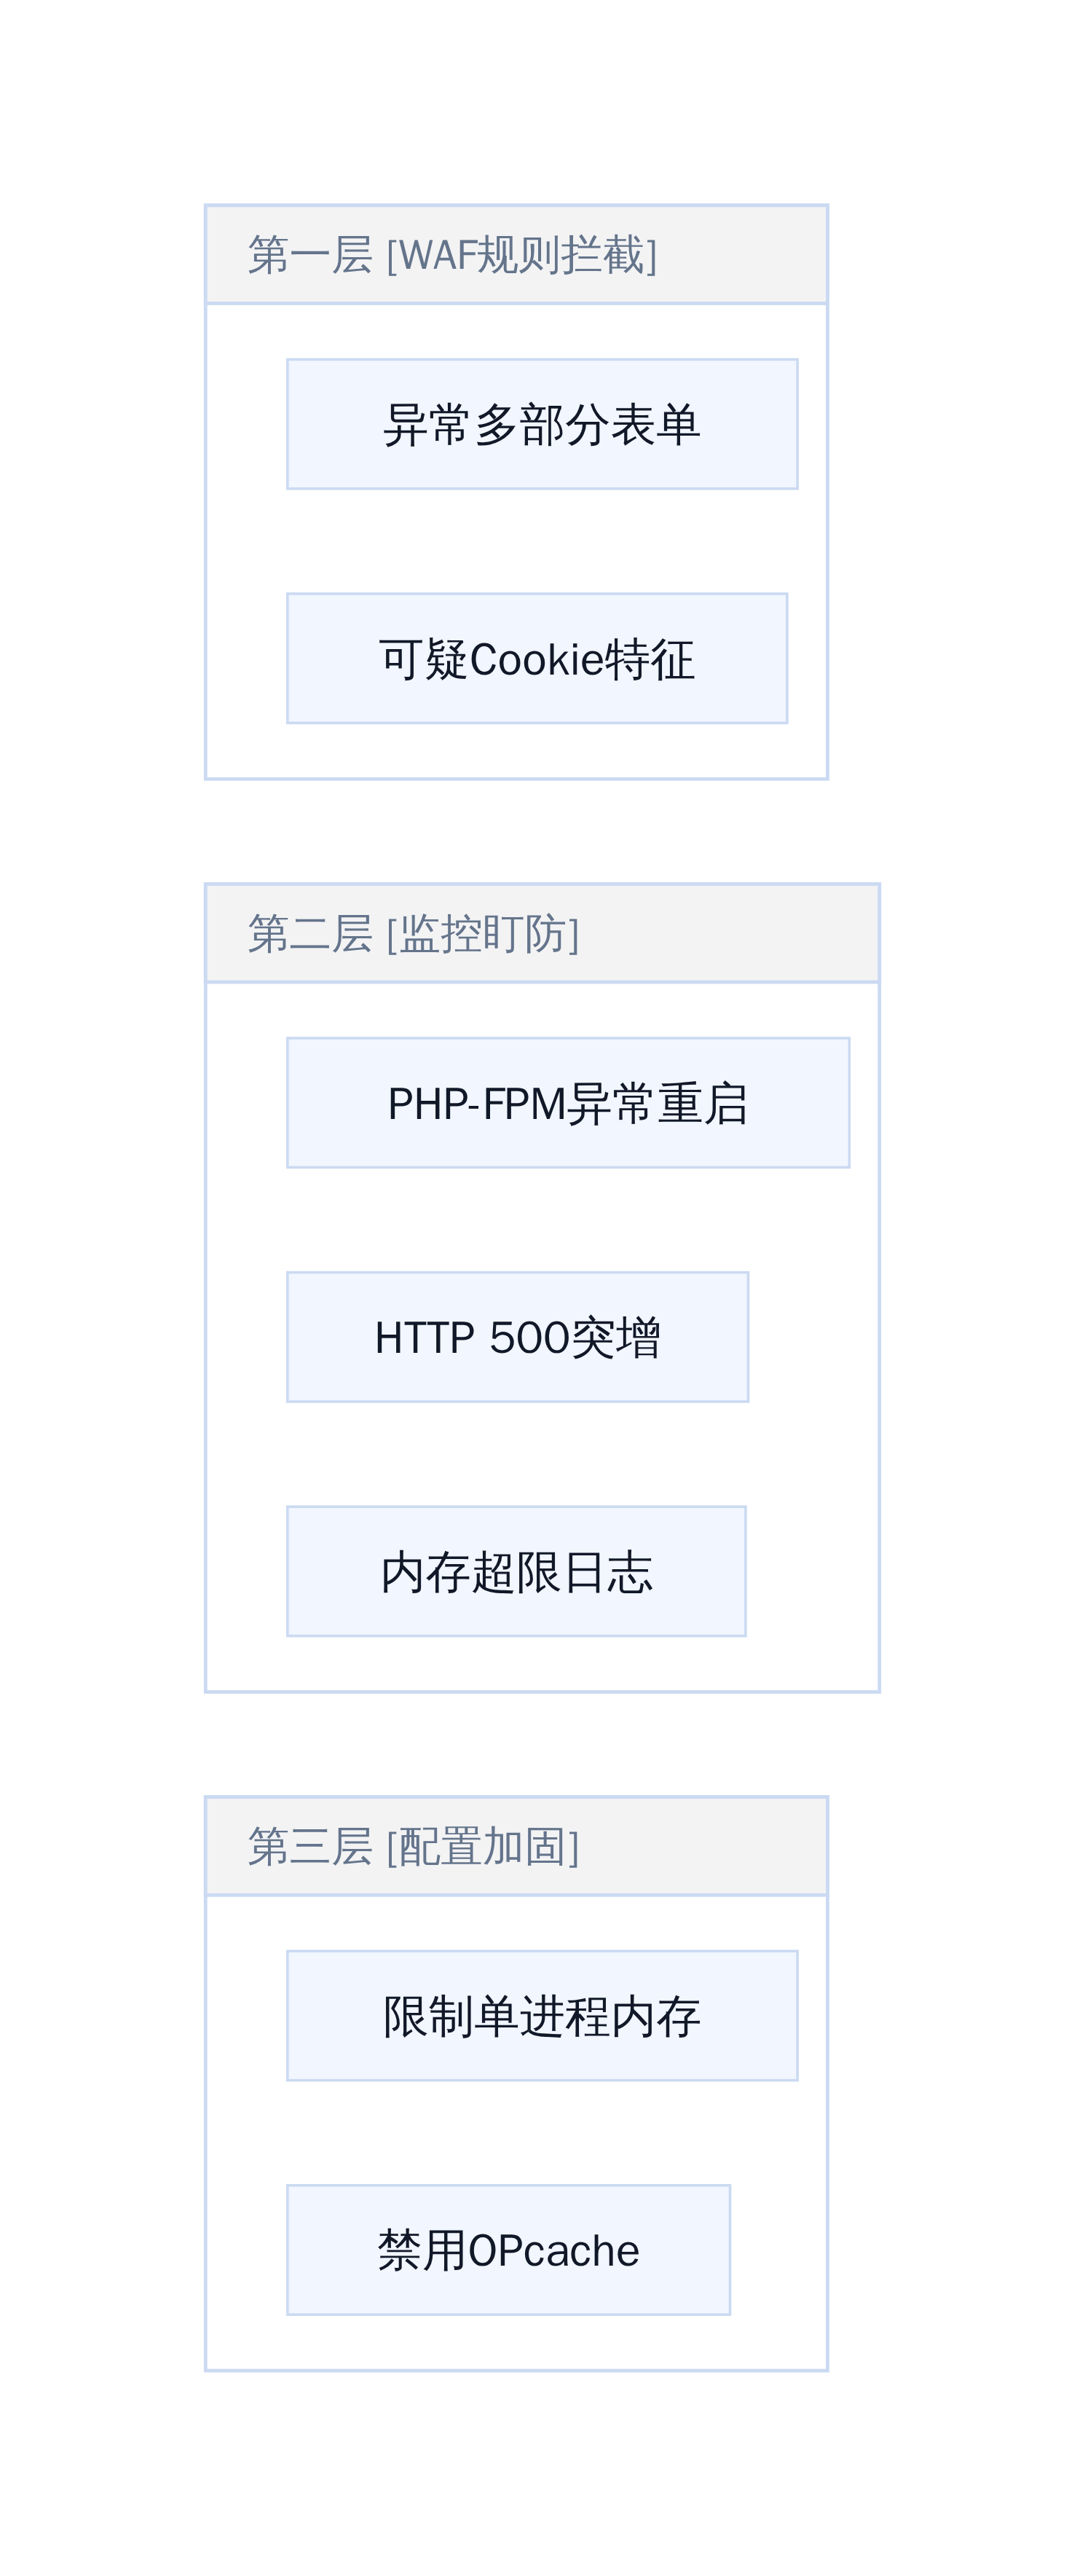
WAF规则拦截
坦白讲,这三层措施的效力参差不齐。WAF规则能拦截已知模式的攻击流量,但面对AI辅助生成的新型Payload,误判和漏判的同时存在。PHPSESSID的加固手段本质上是提高了攻击的试错成本,但无法从根本上阻断利用路径。Arctic Wolf在安全 advisory 中写道:没有端点监控的网络公开Linux服务器上,静默沦陷的风险最高。
旧版本PHP:停止维护的系统如何自救
这次的漏洞编号是CVE-2026-109618和CVE-2026-109619,影响范围从PHP 5.4及之后的所有版本。也就是说,官方早已停止维护的5.x分支同样在列。
官方公布的修复版本只有四个:8.5.12、8.4.27、8.3.36、8.2.35。PHP Foundation的选择很明确:只在当前活跃版本线上打补丁,不再回迁到已经EOL的分支。
老系统没人管才最要命
这对大量仍运行在PHP 7.x甚至5.x的老系统来说,是一道硬题。
HKCERT在警示中特别指出一个容易被忽视的细节:许多企业日常使用的应用程序、网络设备、存储和监控系统,其管理后台或运作组件可能内嵌了PHP,而这些内嵌的PHP版本未必与操作系统所显示的一致。
「机构除了检查网站伺服器,更应立即全面盘点所有可能使用PHP的产品、服务及对外系统。」HKCERT如是说。
对于无法升级的旧系统,业内通行的做法是两条路并行:一是向供应商索要专项补丁或确认影响范围;二是对源码进行回移植(backport),将修复代码手动移植到受支持的PHP版本上重新编译。前者取决于供应商的配合意愿,后者需要额外的工程投入,且移植过程本身可能引入新的兼容性风险。
`%% title: 旧PHP版本处置路径
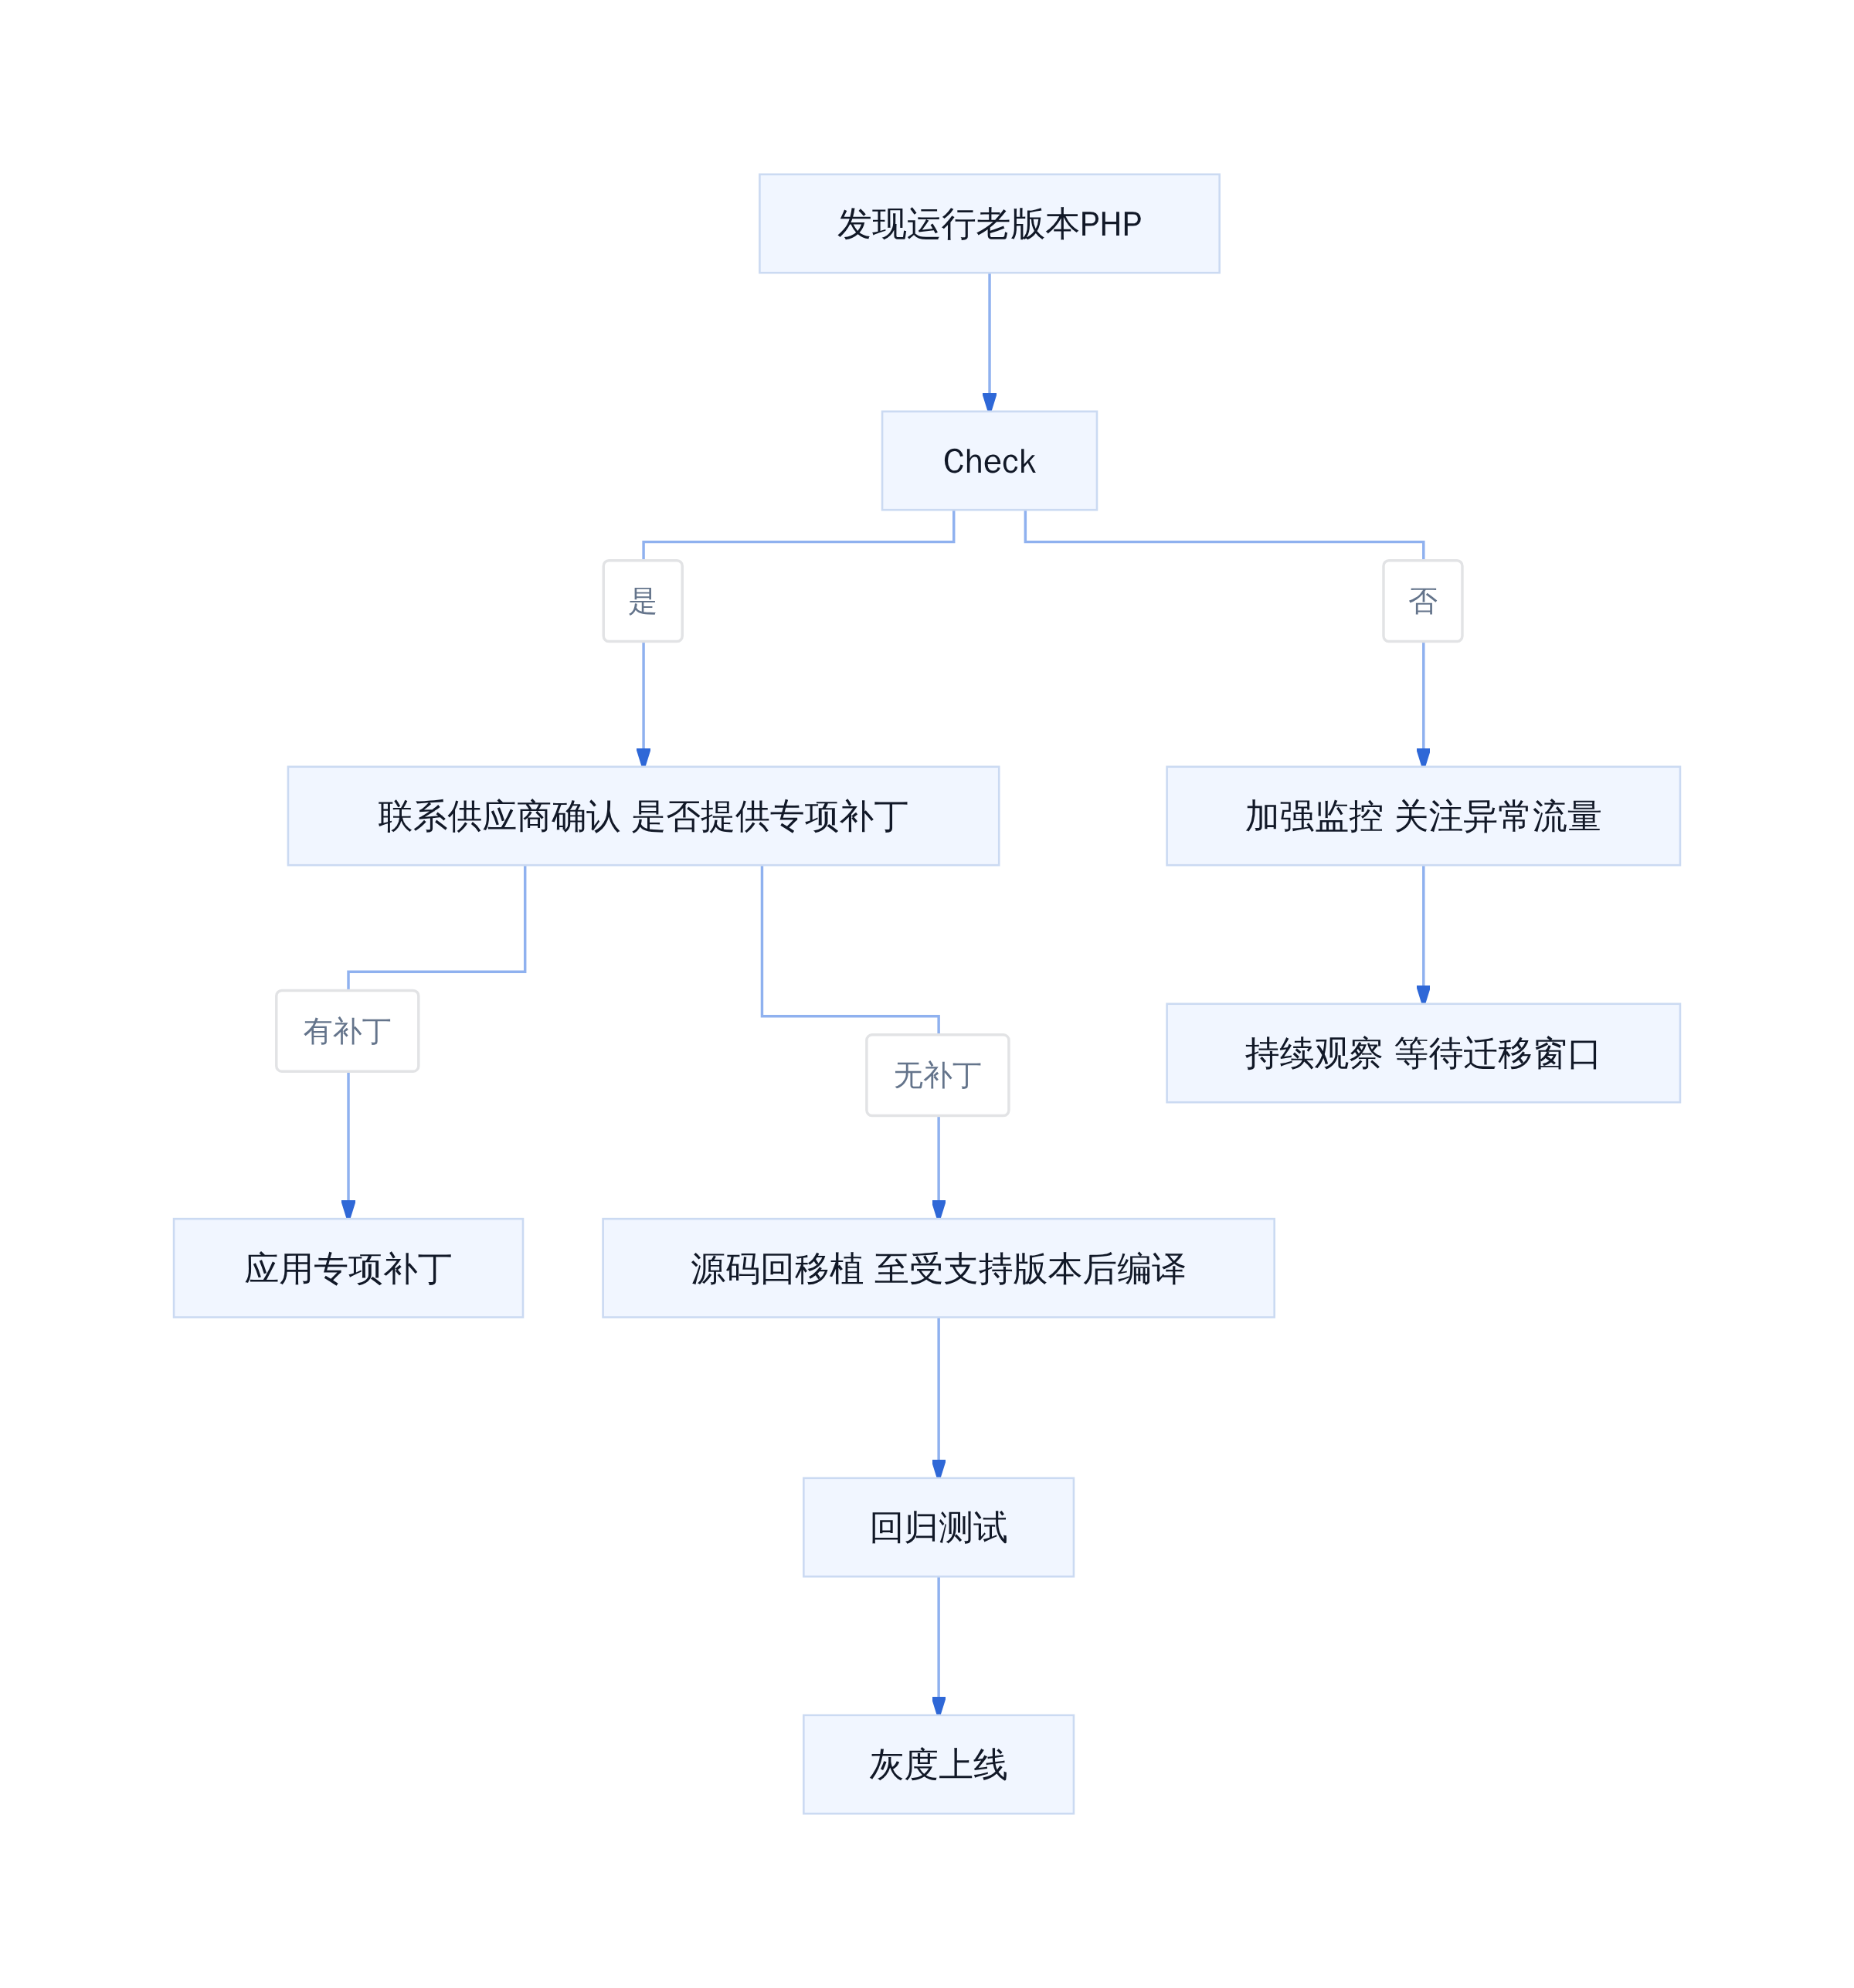
发现运行老版本PHP
``
10月的这场风暴过后,一个事实变得清晰:曾经被视为「够用就行」的PHP老版本,此刻正成为互联网基础设施中最脆弱的环节。当发现成本从几个月的人力降到几小时的GPU时间,所有历史的欠账都会在同一时间被翻出来——而这次,翻账本的不是人。
攻防格局的结构性转变
PHP2Shell事件让一个长期隐形的趋势浮出水面。过去二十年,内存安全漏洞的发现和利用是极少数人的游戏。能在PHP内核、OpenSSL这种地方找到可利用路径的人,全球不超过几百个。他们的时间极贵,一个洞要磨几个月甚至几年。所以大量漏洞可以安安静静地埋上二十年,不是因为藏得好,是因为成本太高。
AI把这座价格壁垒推平了。
AI降低门槛不等于AI解决一切
Wiz Research团队用AI两天锁定攻击路径,这听起来像是攻防战争的新常态。但事实比 headlines 复杂得多。
AI确实大幅降低了漏洞分析的初始成本。PHP2Shell的发现者自己说,他之前找过这个漏洞,没找到利用路径。AI帮他补上了最后一公里。但这不等于AI能独立完成所有工作。漏洞的发现、验证、PoC编写、对抗补丁升级,每一步都需要人工判断。
更关键的是,AI也会犯错。同样的正则引擎,同一个团队用AI在一个月内找出四个刁钻漏洞。但AI也可能给出看似合理实则错误的路径,浪费防御者的排查时间。开源社区在验证CVE-2026-109618和CVE-2026-109619时,就花了大量时间区分哪些是真实可利用路径,哪些是AI幻觉。
AI是杠杆,不是答案。
防御者的真正难题:识别资产、快速响应、持续监控
Pen Test Partners在分析中提到一个常被忽视的事实:AI时代的防御者面临的挑战,和AI出现之前没有本质区别。识别受影响的系统、快速响应、持续监控,这三件事从来没变得更容易。
PHP2Shell事件的教训很具体。很多组织直到补丁发布后才发现自己还在跑PHP 7.4——一个已停止维护的版本。问题不在于补丁难找,而在于资产盘点跟不上。你不可能防护你不知道存在的东西。
印度国家银行SBI确认数据泄露、Plex媒体服务器被用来挖矿和植后门、TiDB Cloud遭遇10.6TB数据被拖走。这些案例的共同点是:漏洞早就存在,只是还没被发现。AI把「发现」的速度提上去了,但「修复」的速度跟不上。
Arctic Wolf的建议很直接:把所有暴露在互联网上的Linux Web服务器都视为高风险。这意味着防御方需要从「被动响应」转向「主动假设已被入侵」的心态。
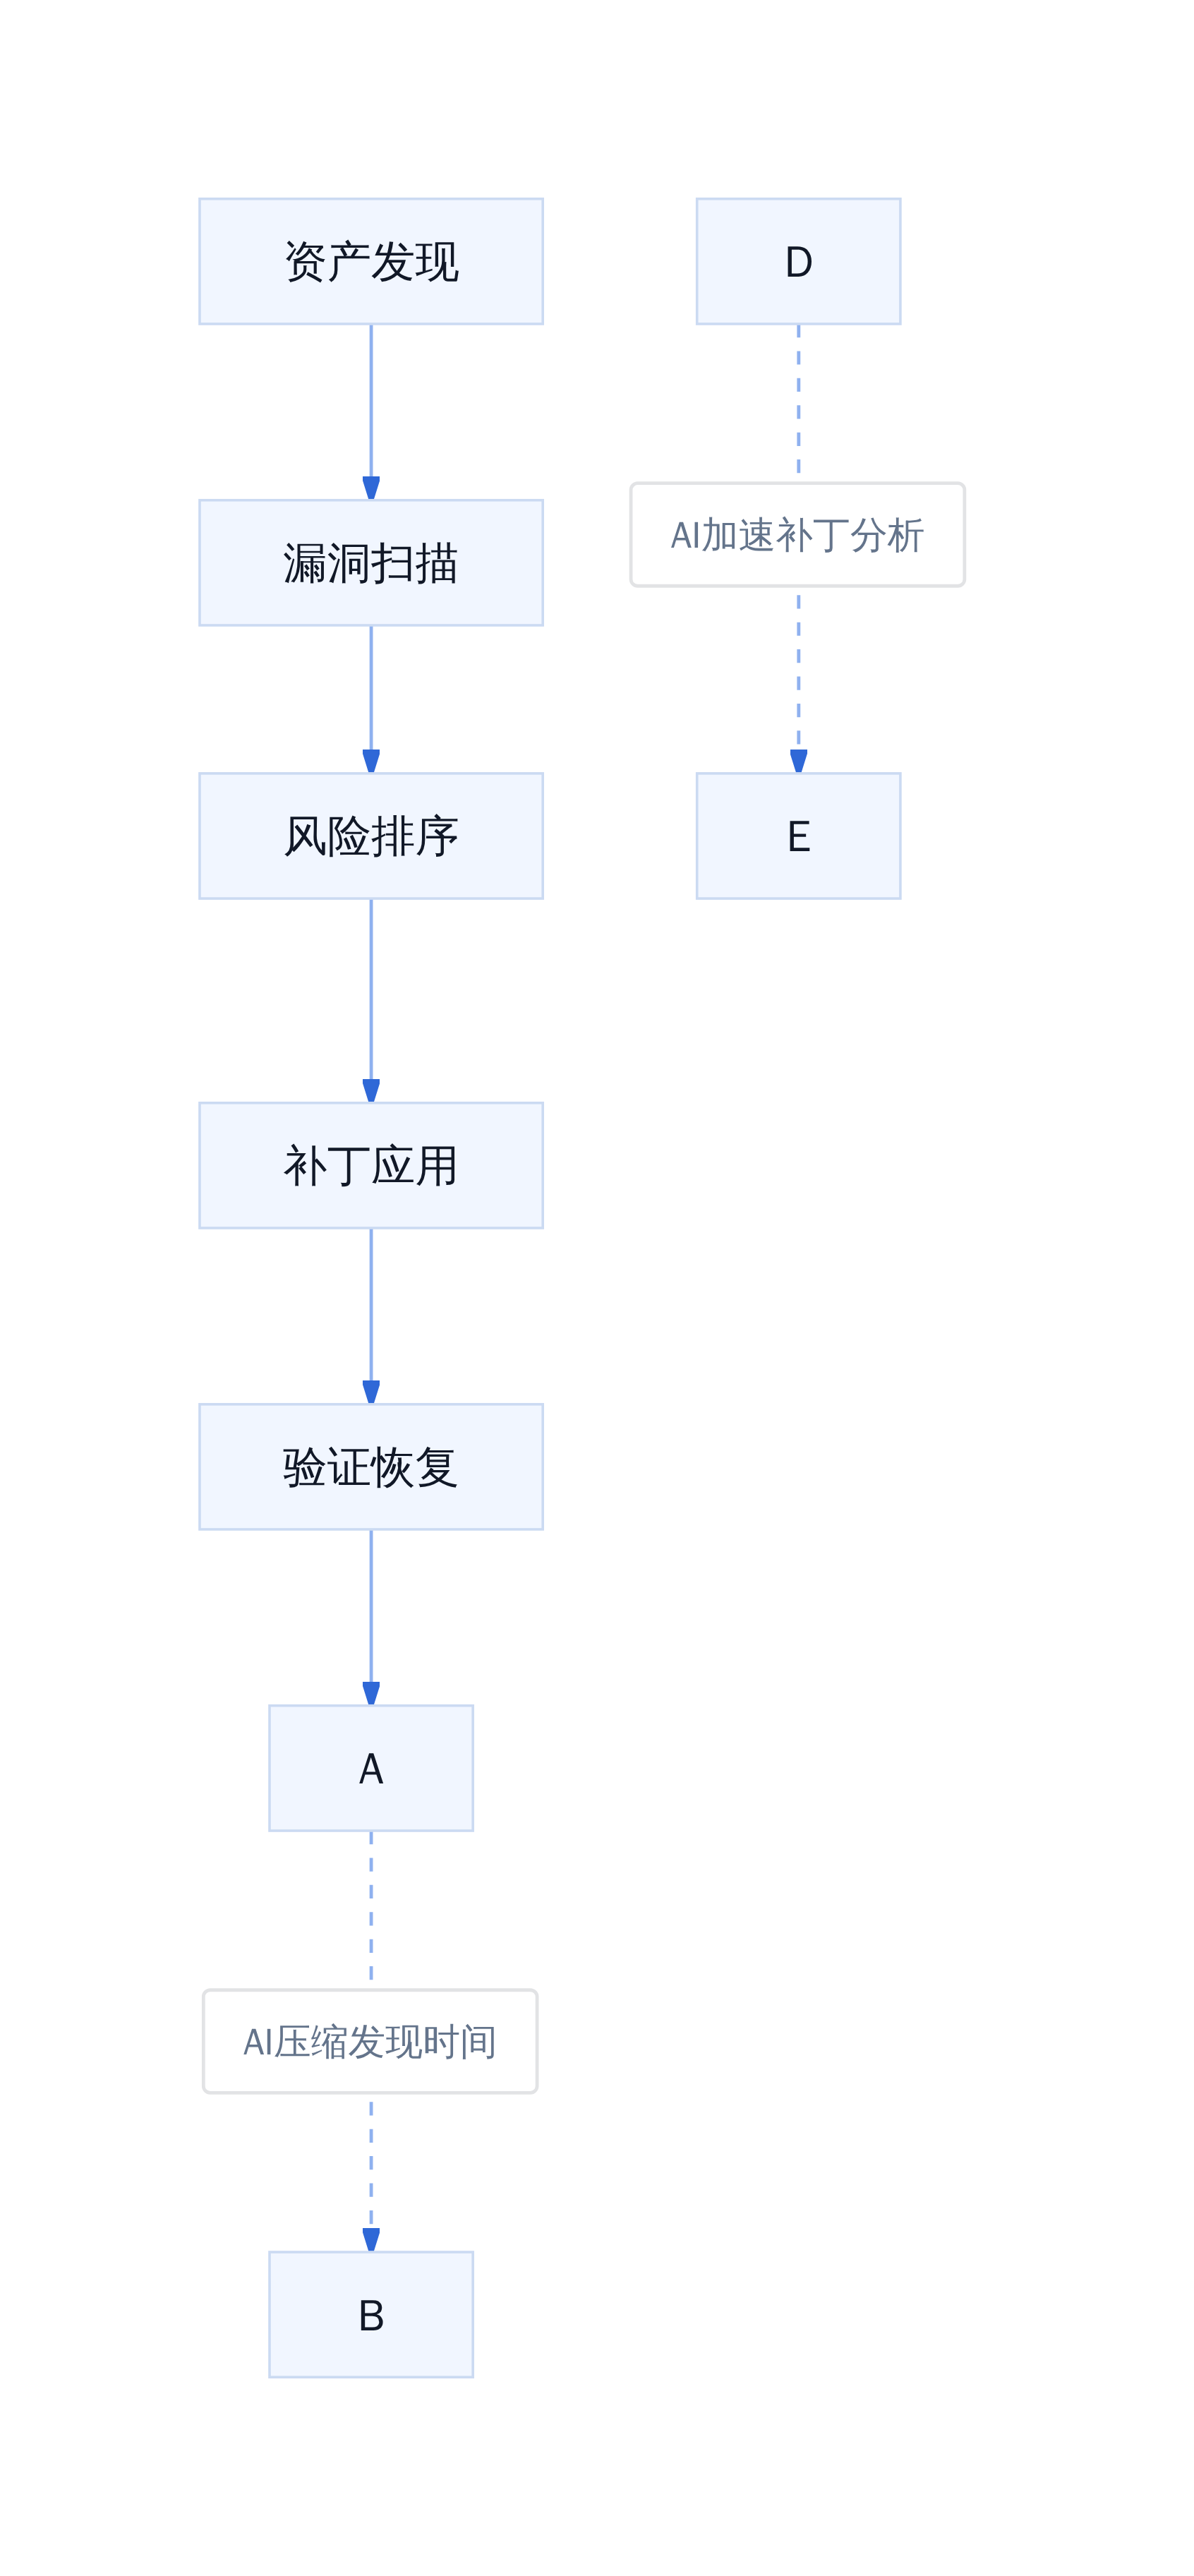
防御响应闭环与AI加速的冲突
当攻击成本趋近于零,防御方需要重新定义护城河
当发现一个漏洞的成本从几个月的人力降到几小时的GPU时间,历史欠账会在同一时间被翻出来。这不是PHP2Shell独有的问题,而是AI时代的基础性转变。
四十年来积累的安全债务——那些因为利用成本太高而被搁置的漏洞——正在集中到期。OpenSSL的Heartbleed、Log4Shell、现在的PHP2Shell,它们都有一个共同特征:不是新漏洞,是旧问题被新技术激活了。
防御方的护城河需要重新定义。传统的安全投入逻辑是「发现一个漏洞,打一个补丁」。但这个模型在AI时代失效了。当攻击者可以用AI在几天内复现并武器化一个新漏洞时,防御者没有「几周」的窗口期。
HKCERT的建议是立即盘点所有可能使用PHP的产品、服务及对外系统。这听起来是常识,但在实践中,大多数组织连自己的资产清单都是残缺的。
临时缓解措施可以争取时间,但无法替代根本修复。WAF规则、异常监控、PHPSESSID加固,这些能拦截特定模式的攻击,但无法阻止有针对性的定制化利用。限制PHP单进程内存、禁用OPcache可以提高攻击难度,但无法完全杜绝风险。
真正的护城河是可见性。你知道自己运行了什么版本、什么配置、暴露在哪些地方。没有这个基础,任何安全防护都是盲人摸象。
404 Media引用的业内分析师说得直接:「更糟的还在后面,有大量的东西正向我们涌来。」这不是危言耸听,是数学问题。当攻击成本趋近于零,所有历史欠账都会在同一时间到期。
防御方能做的,是在那个时间点到来之前,把可见性做到位。具体到今天就该做的事:盘点所有对外服务的PHP版本,确认是否在8.5.12、8.4.27、8.3.36、8.2.35这几个受支持的版本范围内;对已停止维护的版本,评估迁移或替换成本;建立资产发现的自动化机制,不再依赖人工台账。
二十年的安全债,正在两个月内到期。
参考文献
[1] 深度解读全球 72 小时安全风暴:PHP 事件只是第一枪|黑客|代码|密钥|服务器|php|安全后门隐患_网易订阅. https://www.163.com/dy/article/L9SGTL4P05118HA4.html [2] 波及全球70%网站!PHP2Shell 漏洞引爆安全圈:AI 正在改写攻防安全规则|内存|代码|服务器|php|shell|wordpress_网易订阅. https://www.163.com/dy/article/L9RGFJSC0511RU8P.html [3] PHP2Shell:AI 两天挖出 9.2 分漏洞,让全球 70% 网站连夜打补丁 - 小白跃升坊 - 博客园. https://www.cnblogs.com/xiaobaiysf/p/23397061 [4] 波及全球70%网站!PHP2Shell 漏洞引爆安全圈:AI 正在改写攻防安全规则_内存_Joomla_代码. https://www.sohu.com/a/1091099291_100092465 [5] 全球多達七成網站使用的PHP出事了!重大漏洞恐讓駭客接管伺服器. https://hk.finance.yahoo.com/news/%E5%85%A8%E7%90%83%E5%A4%9A%E9%81%94%E4%B8%83%E6%88%90%E7%B6%B2%E7%AB%99%E4%BD%BF%E7%94%A8%E7%9A%84php%E5%87%BA%E4%BA%8B%E4%BA%86-%E9%87%8D%E5%A4%A7%E6%BC%8F%E6%B4%9E%E6%81%90%E8%AE%93%E9%A7%AD%E5%AE%A2%E6%8E%A5%E7%AE%A1%E4%BC%BA%E6%9C%8D%E5%99%A8-144005337.html [6] HKCERT警示「PHP2Shell」嚴重漏洞 籲企業採5項應對措施修補PHP系統. https://hk.finance.yahoo.com/news/hkcert%E8%AD%A6%E7%A4%BA-php2shell-%E5%9A%B4%E9%87%8D%E6%BC%8F%E6%B4%9E-%E7%B1%B2%E4%BC%81%E6%A5%AD%E6%8E%A15%E9%A0%85%E6%87%89%E5%B0%8D%E6%8E%AA%E6%96%BD%E4%BF%AE%E8%A3%9Cphp%E7%B3%BB%E7%B5%B1-101110739.html [7] PHP高危漏洞曝光:AI漏洞攻防进入“机器速度”时代,360图龙锋抢占安全防御先机-经济参考网 _ 新华社《经济参考报》官方网站. http://jjckb.xinhuanet.com/20261022/f27ab975d00641bb9077ad6ed5c339a4/c.html [8] AI 開啟駭客「小時級」攻防戰:PHP2Shell 漏洞重創全球政府 .... https://www.cmoney.tw/notes/note-detail.aspx?nid=1282674
如果浏览器无法直接唤起微信,可在微信内打开公众号主页:计算机魔术师