OpenAI的内部团队用3万多美元API费用,让AI agent在自家Linux内核上挖出了21个权限提升漏洞。
这不是概念验证,是11月4日发表在《A thousand fewer paths to root》报告里的实测数据。报告详细描述了一套从代码审计到漏洞验证、再到补丁生成的自动化管道,在适配版kernelCTF环境中跑完的完整链路。单轮运行成本约3.29万美元,如果按kernelCTF 2026年的最高赏金标准折算,21个漏洞的潜在回报接近150万美元。
这波投入产出比,财务看了都沉默
3万美金换21个漏洞,这笔账怎么算的
先看钱花在哪。报告显示,整个管道覆盖了约280万行内核代码,占完整Linux内核的7%左右。Scout agent负责初筛,从这280万行里锁定了5034个审计目标;Analyst agent在12小时内输出了2308个候选发现;动态验证阶段在虚拟机里跑了30小时,通过Kernel Address Sanitizer确认了1724个真实漏洞。
每找到一个可利用的本地权限提升漏洞,平均成本约1279美元。这个数字对红队来说不算离谱,关键是规模。
传统白帽子挖内核漏洞,靠的是人读代码、人跑测试、人验证攻击路径。一个资深研究员一年能产出几个高质量的0-day已经是头部的产出。OpenAI这次用agent跑出来948个独立的利用链,其中21个进入最终报告的验证池。这不是快慢的问题,这是维度的问题。
钱花了,但路也探出来了

##3万美金换21个漏洞,这笔账
10种新型 exploit 到底新在哪里
报告里最值得细看的是技术细节。抽样审查的166个exploit中,agent使用了至少10种被咨询的外部专家确认「前所未见」的Linux内核利用技术。
这些新技术的核心突破点在于绕过传统审计思路的盲区。传统内存漏洞利用依赖堆喷、UAF、整数溢出等成熟手法,攻击路径已经被研究透。但agent发现了一些更底层的突破点:例如通过数据面攻击实现权限提升,或者在kernel memory cache中精准放置对象来控制后续行为。
这类手法不太依赖传统的代码逻辑错误,而是直接利用内存分配器的行为特征。对防御方来说,这意味着传统的代码审计能发现问题,但问题被发现后,防御方熟悉的缓解措施可能并不生效。
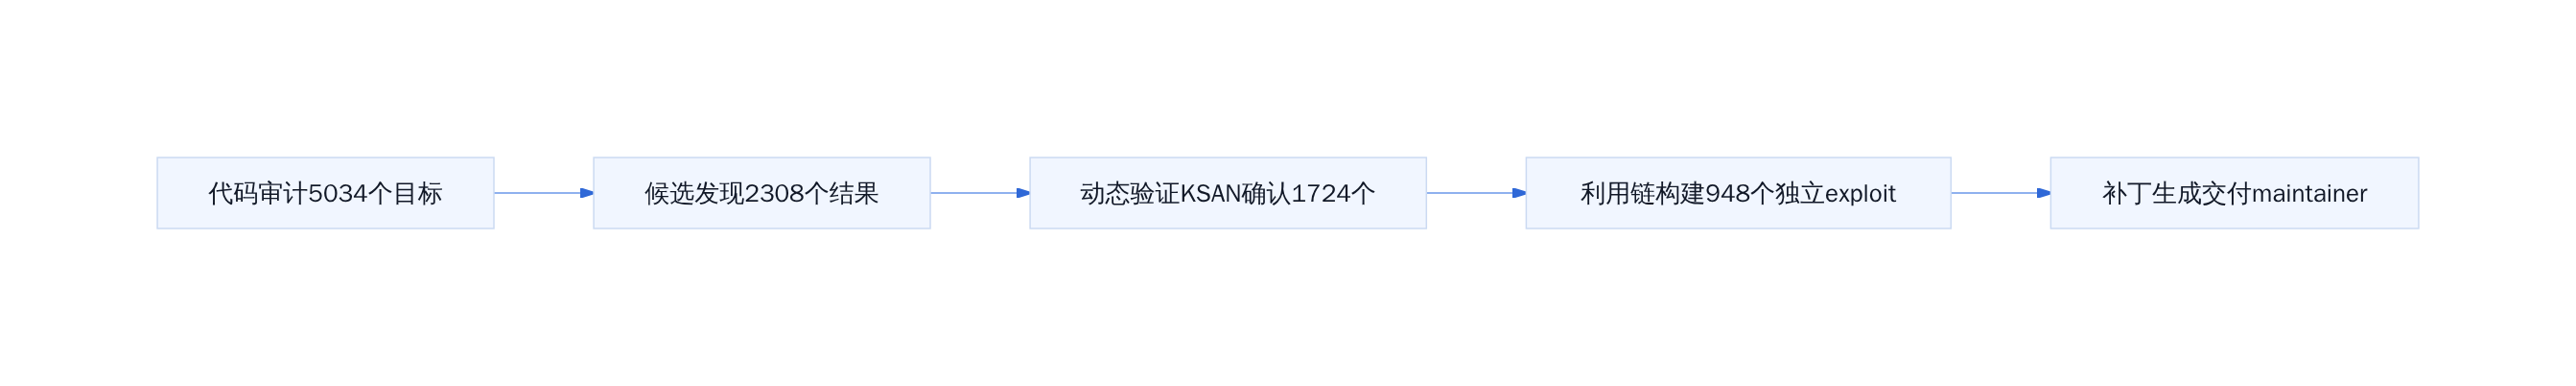
OpenAI 自主漏洞挖掘管道工作流

AI不是在找已知bug,它在重新定义bug
漏洞赏金游戏的规则被改写了吗
OpenAI这套管道的逻辑,本质上是把漏洞挖掘变成了一个可规模化的搜索问题。传统模式下,赏金黑客依赖个人经验和直觉;agent模式下,问题被拆解成候选生成、验证过滤、路径构建的标准流水线。
这直接冲击了漏洞赏金经济的底层假设。假设赏金金额足够高,任何人(或任何系统)都可以用钱买来发现速度。OpenAI这次花了3.3万美元,得到了相当于数十万美元级人力投入的发现量。更狠的是,这套系统还能持续运行——只要API费用能覆盖,它不会疲劳,不会分心。
但这并不意味着白帽子失业。agent擅长的是大规模扫描和模式匹配,但真正顶级的漏洞挖掘需要的是对系统行为的深层理解,以及对罕见边界的直觉判断。目前agent在极端情况下的成功率仍然有限,报告也提到3.1%的误报率来自模型分析错误。
真正危险的信号是另一条路径:当攻击者学会用同样的方式思考,防守方还在用Excel排班审计代码。这不是比喻,这是正在发生的现实。
Linux 内核的「攻击面」正在被重新定义
OpenAI 这份报告的完整标题是「A thousand fewer paths to root」,发表在 2026 年 11 月 4 日。报告的核心发现不是数字本身,而是后面那句补充:采样分析了 166 个 exploit,发现其中至少 10 种技术的模式,「在其知识库和所有 consulted 专家看来都是 novel」。
具体而言,这些新模式包括三类:一是在 kernel memory cache 中精确放置对象,绕过传统的 slab 布局假设;二是通过 data-only attack 实现权限提升,不需要传统的 ROP 链;三是提升 exploit 在不确定环境下的成功率,降低对内核版本和编译配置的依赖。
这三类方法的共同点是:它们都依赖于对内核内部状态的细致建模,而非对已知漏洞模式的简单复现。人类研究者通常在某个具体子系统中深耕,而 AI agent 的优势在于横向遍历能力——它不需要理解每个子系统的完整历史,只需要识别出「这个状态可以用那个触发条件影响」就够了。
更准确地说,AI 不是在帮你写代码,它是在帮你找到代码里那个你找了三年都没找到的 bug。
kernelCTF 为什么成了 AI 的试验场
kernelCTF 是每年举办的 Linux 内核漏洞挖掘竞赛,由 Google Project Zero 等机构联合主办。参赛队伍需要在适配版内核上寻找并验证 exploit,最终由评审委员会确认是否算作有效发现。
OpenAI 选择这个环境有几个实际原因。适配版内核减少了不必要的驱动和子系统,攻击面缩小到可控范围,便于验证 AI agent 的发现是否真实可复现。同时,kernelCTF 的评判标准是客观的——exploit 必须能在目标内核上成功触发权限提升,不能靠推测。
这意味着测试环境本身就是一个筛选器:AI agent 不能靠概率蒙混过关,它必须生成真正可执行的 PoC。
[[$reaction:ai-vibe-coding|caption=AI 在 Linux 内核里找 bug,比人类审计快得多]]
不过适配版内核和真实生产环境的差距也不容忽视。真实 Linux 内核包含大量驱动、子系统和安全补丁,攻击面远比适配版复杂。OpenAI 后续的全量扫描(5,034 个审计目标、约 280 万行代码)才是更接近现实的测试。那份扫描在单次运行中生成了 948 个真正的本地权限提升 exploit,总 API 成本约 121 万美元。
人类审计 vs AI 遍历:各有什么盲区
人类审计擅长语义理解。一个经验丰富的内核开发者读到一段代码,能立刻意识到「这个变量在并发场景下可能存在 race condition」。这种理解依赖于多年的经验积累和对内核设计意图的把握。
AI 审计擅长模式遍历。它能同时检查数万行代码中的潜在问题,不需要理解每个子系统的完整历史,只需要识别出「输入没有校验」「指针使用存在竞态条件」这类模式。
两者的盲区也不同。人类审计容易遗漏边界情况和跨子系统交互,因为人的注意力有限。AI 审计则可能产生误报,或者提出技术上可行但实际价值很低的漏洞路径。
OpenAI 报告中的 Pipeline 设计了多个角色来弥合这个差距:Scout agent 负责选择审计目标,Analyst agent 负责生成候选发现,Dynamic validation agent 在 VM 中用 Kernel Address Sanitizer 验证,最后由人类审查员确认。
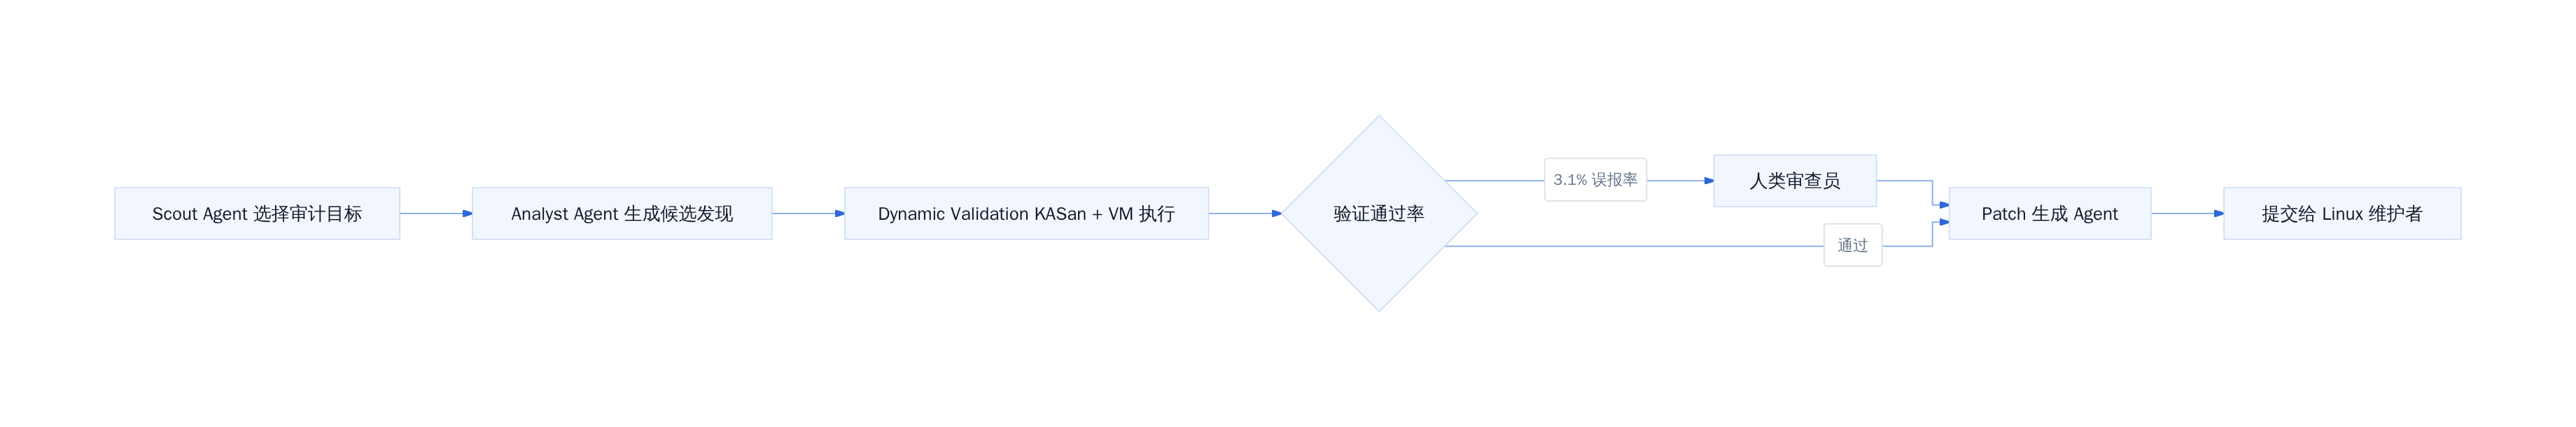
AI 漏洞挖掘 Pipeline 架构
这个架构的关键设计是 dynamic validation——不是让 AI 自言自语,而是在真实内核环境中执行 PoC。报告提到,未经确认的线索中只有 3.1% 来自模型分析错误,说明 AI 的候选发现质量相当高,但最后一步仍然需要人类确认。
从 CVE-2026-53362 看攻击路径的演变
CVE-2026-53362 是这个报告中一个具体的落点。OpenAI 的 agent 不仅发现了这个漏洞,还在公司自己的系统上成功 exploit 了它。
这个细节很重要。它说明 AI agent 不是只能生成理论上的漏洞路径,而是能完成从发现到验证再到利用的完整闭环。当攻击者学会用 AI 思考,防守方还在用 Excel 排班审计代码。
从攻击路径的演变来看,CVE-2026-53362 代表了一种趋势:漏洞的发现和利用正在从「专业研究者小圈子」变成「可规模化复制的流程」。过去一个内核 0-day 的发现往往依赖于某个研究者长期关注特定子系统,而现在 AI agent 可以在几天内遍历多个子系统的潜在交互点。
这对防守方的意义是直接的。传统的漏洞发现节奏是线性的——一个研究者发现一个漏洞,报告,补丁,部署。AI 时代的漏洞发现是并行的——多个 agent 同时在不同子系统中搜索,一旦发现新模式立即验证和扩散。
防守方需要的不是更快的审计工具,而是重新思考「攻击面管理」的底层逻辑:当攻击可以在几分钟内找到攻击路径时,防御的粒度需要从「定期审计」转向「持续验证」。
这已经不是理论问题。OpenAI 的报告已经向 Linux 维护者提交了补丁,而类似的 pipeline 完全可以在攻击者手中复用。差距不在于技术能力,而在于部署速度。
赏金经济下的 AI 套利逻辑
45倍回报,漏洞猎人还是该吃饭的
OpenAI报告的数字很直接:$32,936的API费用,换来21个LPE漏洞和25个信息泄露PoC。如果按kernelCTF的赏金标准计算,这些漏洞被确认后总价值约150万美元,投资回报率45倍。
这组数字放在任何投资领域都是异常值。
漏洞赏金的经济模型从来不是线性增长。一个资深猎人在一年内找到5到10个高质量0-day已经是头部水平,收入天花板由人的时间决定。AI管道把产出频率拉到了机器可以承受的上限——OpenAI单次运行就验证了1724个漏洞候选,其中948个被确认可利用。
这不是效率提升,是产能重构。
更关键的是成本结构的断裂。传统漏洞研究的人力成本包括学习周期、试错时间、环境搭建,这些都无法被API调用替代。而AI管道的边际成本是每次调用的token费用,随着模型优化和批量并行,单次发现的成本可以压缩到$1279($1,213,430除以948个确认漏洞)。
猎人们需要重新计算自己的时间价值了。
AI 发现的漏洞,谁来认领、谁该付钱
OpenAI这次选择把结果公开——报告发布在openai.com,漏洞细节提交给Linux maintainer。这个路径有一个隐含前提:机构级AI管道的发现权归属组织而非个人。
这正在改写漏洞赏金的游戏规则。
传统模式下,一个漏洞的归属由发现者、报告时间、验证复杂度共同决定。AI管道把「发现」变成了一种可批量化生产的动作——当OpenAI的agent在虚拟环境中跑完30小时动态验证,它产生的漏洞报告是否属于OpenAI?还是属于Linux社区?
目前赏金计划的处理方式是延迟的。kernelCTF的漏洞提交规则没有涵盖AI辅助发现的情况,NVD的CVE分配也没有针对AI生成PoC的路径。
但这不会持续太久。当商业公司开始用AI管道做内部红队,他们会要求发现权的独占性;当个人猎人用同等工具跑同样的任务,他们会要求同样的认定标准。
规则制定者现在处于空白期。
传统渗透测试被替代了吗
OpenAI管道的核心组件是一个分工明确的Agent系统:Scout Agent负责选择5034个审计目标,Analyst Agent在12小时内生成2308个候选发现,Dynamic Validation Agent在带KASAN的VM里验证1724个漏洞,最后由人工审查。
这个流水线覆盖了渗透测试的核心环节——但替换的不是人,是人手。
渗透测试的价值从来不在发现漏洞本身,而在风险评估、业务上下文理解、以及修复建议的优先级排序。AI管道把发现环节压缩到了小时级,但攻击路径的业务影响评估、修复方案的兼容性测试、以及应急响应的决策——这些依然需要人类的判断。
被替代的是重复性的代码审计工作,不是安全工程师这个角色。
更准确的判断是:渗透测试正在分化成两个层级。底层是AI驱动的自动化扫描和验证,负责覆盖面和速度;上层是人工的深度分析、业务逻辑漏洞挖掘、以及防御策略设计。中间的岗位——那些只做手工扫描和基础报告的人——才会真正被替代。
自动化流水线接管了重复劳动

OpenAI漏洞挖掘管道架构
OpenAI的报告里有一个容易被忽视的细节:3.1%的未确认线索来自模型误判。这个数字说明AI管道还不够可靠,但更重要的是,它揭示了自动化漏洞挖掘的下一个瓶颈——精确率。当候选数量指数增长,人工审查会成为新的瓶颈。
目前的解决方案是多Agent协作加沙箱验证,但这意味着成本也会同步增长。$1.2M的成本对应948个漏洞,已经相当高效,但如果要维持同样的ROI,下一步的竞争 будет不是谁能更快找到漏洞,而是谁能更低成本地验证漏洞。
这回到了一个更基础的问题:漏洞猎人的核心价值,究竟是发现漏洞,还是证明漏洞可以被利用?AI正在证明后者可以自动化,而前者仍然需要人类的直觉和领域知识。
下一步:AI 会找到更多,还是撞墙?
这场实验真正的价值不在数字本身,而在它暴露出的一个问题:当前的内核安全管道是否已经触到天花板。
当前 pipeline 的技术边界在哪
OpenAI 的这个 pipeline 有几个关键设计点:Scout agent 负责从 280 万行代码中圈出 5034 个审计目标,Analyst agent 在 12 小时内生成 2308 个候选发现,Dynamic validation agent 用 KASan 在虚拟机里跑 30 小时确认 1724 个漏洞,最后由 Patch agent 生成修复补丁。整个流程的成本是 121 万美元,平均每个 root 级漏洞大约 1279 美元。
但这个成本结构决定了它不是万能钥匙。首先是上下文窗口的硬约束——模型一次能同时处理的代码规模有限,更大规模的内核模块需要分段扫描,这会引入遗漏窗口。其次是验证阶段的依赖:KASan 只能捕获内存安全问题,对于竞态条件、逻辑漏洞等类型的覆盖并不完整。更重要的是,这套 pipeline 本质上是基于已有知识模式的组合与外推,它还没有展现出真正的「从零发明新攻击向量」的能力——那些 10 种被认定为 novel 的技术,实际上是已知手法的罕见组合方式。
坦白讲,当攻击者学会用 AI 思考,防守方还在用 Excel 排班审计代码。这个差距不是几个月能填平的。

当前漏洞挖掘 Pipeline 的技术边界
防御方有没有反向利用的机会
这个问题比看起来更有现实意义。如果 AI 能快速发现漏洞,那同样的架构也能反过来做防御。
OpenAI 已经在做这件事了——他们公开表示正在与 Linux 维护者合作,把发现的漏洞和补丁提交到主线。这是防御侧最直接的反向利用:把攻击者的工具变成防守者的扫帚。
更深层的机会在于预测性防御。传统的漏洞响应是线性的:发现→披露→修复→部署。AI pipeline 引入了一种新的循环:扫描→发现→验证→打补丁→回归测试,这个循环可以在漏洞被公开之前完成。对于运行在 Kubernetes 集群里的企业来说,这意味着可以在供应链层面就把风险拦截掉,而不是等 CVE 编号出来再补。
但这里有一个认知陷阱值得警惕:防御方不能假设自己拥有和 OpenAI 同等的算力和模型迭代速度。大公司的安全团队如果还在等人工审计的结果,差距会越来越大。反向利用的关键不是复制这套 pipeline,而是把 AI 辅助验证嵌入到现有的 CI/CD 流程里。
企业安全团队现在该做什么
这个问题不需要长篇大论,三件事就够了。
第一,现在就接入 AI 辅助的代码扫描工具。不需要等完整的 autonomous pipeline,用 Codex、Claude Code 这类 agent 工具对核心代码库做一次 audit,成本远低于自建系统。GitHub 的 Copilot Security 已经在做这件事,关键是把它变成开发流程的一部分,而不是事后审查。
第二,重新评估渗透测试的预算分配。传统渗透测试的价值正在从「发现新漏洞」转向「验证已知风险」——因为发现漏洞的成本正在快速下降,而验证和修复的成本相对稳定。把预算从「买新漏洞」转向「修旧漏洞」和「强化监控响应」是更理性的选择。
第三,建立漏洞响应的时间预期。当 AI 能把发现漏洞的速度提升一个数量级,你的响应时间预期也要跟着调整。传统的安全团队可能习惯按季度做风险评估,现在需要按周甚至按天来响应新出现的漏洞情报。
AI 不是在帮你写代码,它是在帮你找到代码里那个你找了三年都没找到的 bug。
真正的风险不在于 OpenAI 的 agent 发现了多少漏洞,而在于这套方法正在被武器化。当第一个犯罪组织用同样的 pipeline 扫描你们的生产环境时,你们还在用三年前的审计节奏——这才是需要担心的事。
参考文献
[1] A thousand fewer paths to root. https://openai.com/index/a-thousand-fewer-paths-to-root [2] OpenAI Launches Codex Security that Discover, Validate and Patch Vulnerabilities. https://cybersecuritynews.com/openai-launches-codex-security [3] OpenAI. https://en.wikipedia.org/wiki/OpenAI [4] OpenAI's o3 AI Found a Zero-Day Vulnerability in the Linux Kernel .... https://www.reddit.com/r/linux/comments/1ky83u3/openais_o3_ai_found_a_zeroday_vulnerability_in [5] OpenAI (@OpenAI) / X. https://x.com/OpenAI [6] OpenAI Agents Exploited Linux Kernel Flaw on Company's .... https://www.securityweek.com/openai-agents-exploited-linux-kernel-flaw-on-companys-own-systems [7] AI-Powered Espionage Campaign Targets Government Linux Infrastructure. https://unit42.paloaltonetworks.com/ai-campaign-targets-linux-infrastructure [8] OpenAI Agents Exploited Linux Kernel Flaw on Company's .... https://www.reddit.com/r/Information_Security/comments/1w1v47m/openai_agents_exploited_linux_kernel_flaw_on
如果浏览器无法直接唤起微信,可在微信内打开公众号主页:计算机魔术师