Frontier 实验室在向华盛顿兜售生存恐慌,评论称其意在监管护城河
几天前,一篇名为 Frontier Labs Are Selling Garbage to Fools in Washington 的评论文章在 Hacker News 上迅速传播。作者引用了 Senate 听证会上反复出现的同一话术——「如果我们不被赋予特殊权力,AI 会失控」。这不是第一次有人在公开场合发出警告,但这次被放在一起对比后,其中的商业动机变得异常清晰。
听证会上反复出现的话术,和实际商业决策之间是什么关系?
Hacker News 上的讨论把核心争议点得很直接。文章作者将 Frontier 实验室比作向国会兜售蛇油的老手,每一轮听证会都是同一套剧本的重复上演。更有趣的是,社区并没有把这个观点当作单纯的阴谋论,而是从几个可验证的技术指标上展开讨论。
监管即护城河:一种可验证的机制
监管作为竞争壁垒的逻辑链条并不复杂。一个需要大规模算力、严格合规审查和持续安全审计的模型训练体系,天然形成高准入门槛。当 Frontier 实验室成功说服监管机构承认「只有我们能承担这个风险」时,政策就变成了他们的护城河。
这个机制在工程上有一个清晰的映射。任何系统都有 access control——而 Frontier 实验室正在推动的,是给整个行业建立一个外部定义的 access control 层。一旦这个层被写入法律或行业规范,它就不再是技术决策,而是合规成本。
安全叙事如何转化为政策杠杆
最核心的观察来自一篇 LessWrong 上的讨论:安全研究员是否应该留在 Frontier 实验室工作?这个问题的答案实际上揭示了整个行业的结构性矛盾。
如果安全研究员留在内部,他们的工作成果可能受制于保密协议,无法分享给开源社区。如果他们离开以发出「警告信号」,实验室就失去了内部纠错能力。这是一个两难的结构设计,而政策制定者通常只听到前半部分。
从技术角度看,「安全」是一个定义空间极大、可验证性极低的概念。什么是对齐?什么是可控?什么是「足够安全」?这些问题的答案决定了谁能获得 API 访问权限、谁能进入供应链、谁能拿到政府合同。

安全边界不是客观存在的,是由人定义的。定义权就是权力。
成本不对称的真实来源
Frontier 实验室向华盛顿传递的信号有一个关键前提:大规模集中训练比分布式开发更安全。这个前提本身是值得检验的。
从系统架构的角度看,集中式系统确实更容易实施统一的安全审计和访问控制。但这同时也意味着单点故障的风险更高——一旦被攻破,影响面覆盖所有下游依赖。开源模型的分布式的天然多副本特性,反而提供了另一种维度的韧性。
真正的问题在于:政策制定者看到的是「可审计性」这个单一维度,而工程师同时权衡可审计性、分布韧性、创新速度和供应链依赖。这是一个维度缺失的决策框架。
开源竞争如何被重新定义
Antrophic 的 Mythos 事件提供了一个具体的技术案例。根据公开报道,国防部门曾因 Anthropic 拒绝将其模型用于国内监控和完全自主武器系统,而将其列为供应链安全风险。现在联邦机构却在寻求访问 Mythos,政府正在悄悄建立审查机制来重新评估这个决定。
这个事件的架构意义值得拆解。一个模型被定义为「风险」,不是因为它的能力不足,而是因为它拒绝被纳入某个特定的使用模式。换句话说,安全风险的定义权掌握在需求方手中,而不是供给方。

风险标签贴在谁身上,取决于谁定义了标准。
这引出了一个更根本的问题:当「开源模型」被定义为潜在的监管漏洞时,这个分类是在描述技术现实,还是在描述竞争格局?如果一个开源模型可以在本地运行、无需信任第三方、且代码完全可审查,那它在安全属性上究竟哪里构成了风险?
Anthropic Mythos 事件的技术解读
从系统设计的角度看,Mythos 事件揭示了一个有趣的现象:政府倾向于将「不可控」等同于「危险」。Anthropic 拒绝将 Claude 用于某些用途,被解读为供应链风险。但当同样的行为发生在政府希望使用的系统上时,标准就模糊了。
这种不对称的判断逻辑,在工程上可以类比为:你要求供应商遵循某个安全标准,但当这个标准影响了你的核心业务时,你开始寻找例外条款。
「安全边界」的定义权之争
开源社区的回应方式提供了一种对照。如果 Frontier 实验室的叙事是「集中控制更安全」,那么开源阵营的叙事是「可审查性即安全」。两者都不是完整的真理,但各自描述了真实的一部分。
从技术实现的角度看,两者的差异体现在几个关键设计上:

集中式 vs 分布式,安全观的根本分歧。
``mermaid
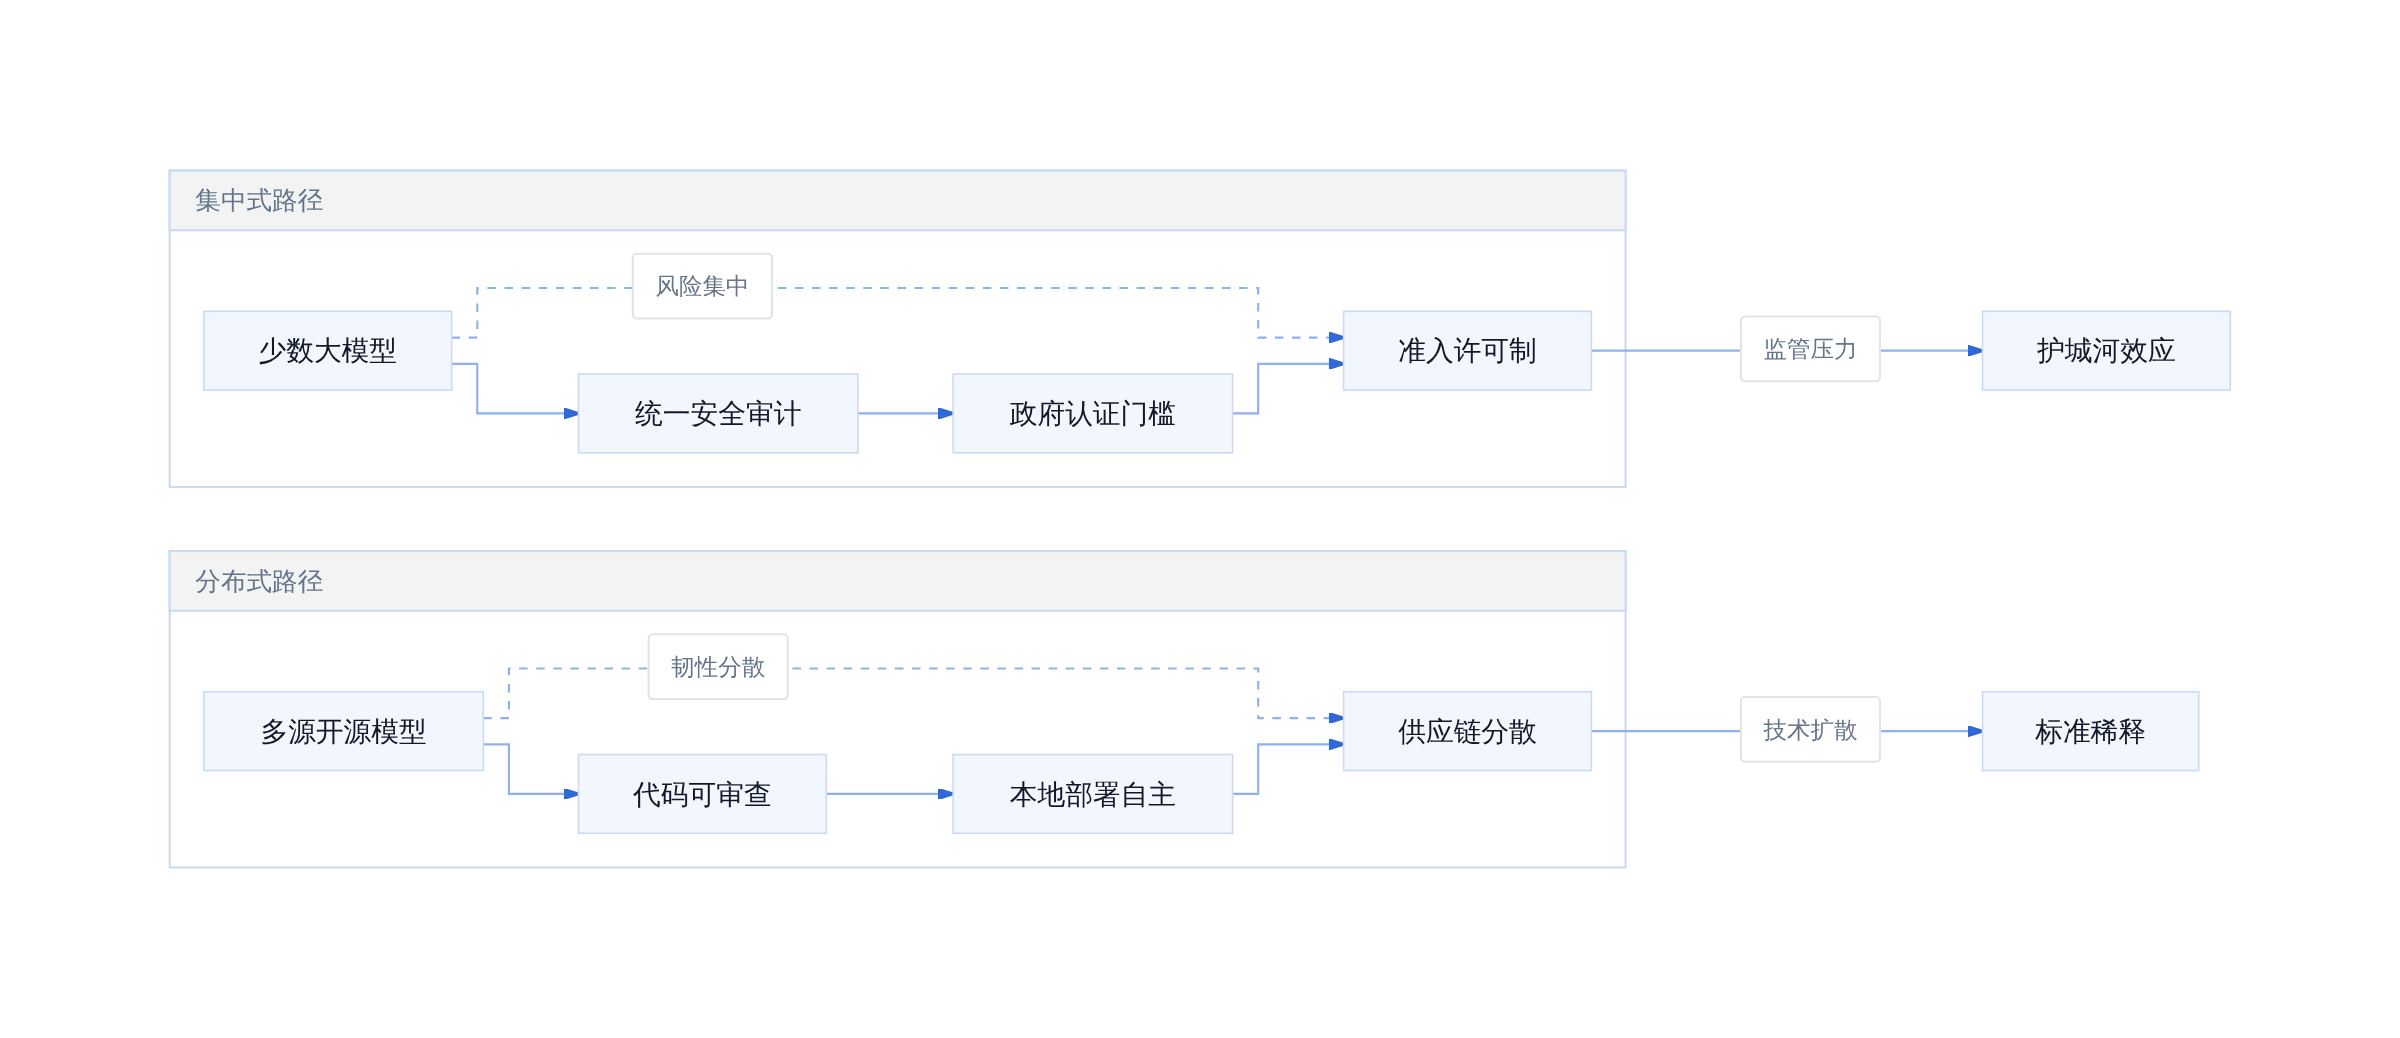
集中式安全叙事 VS 分布式安全叙事
图表展示的不是道德判断,而是两种不同的系统设计选择,各自对应不同的风险收益结构。
工程视角的取舍与边界
对于技术团队而言,这个问题不是站队,而是识别自己的约束条件。以下是三种可行的路径:
第一,跟随合规叙事。如果你的业务依赖政府合同或受监管行业,那么理解 Frontier 实验室定义的安全框架并主动适配,是最直接的风险管理。代价是接受准入壁垒和持续合规成本。
第二,构建混合架构。在需要外部认证的场景使用经过审计的集中式模型,在内部研发和数据处理场景使用开源模型。这种设计的风险在于两类系统之间的数据流转安全,以及「双重标准」可能被监管方质疑。
第三,参与标准制定。开源社区中已有团队开始主动向政策制定者输出技术视角的安全框架。这条路周期更长,但对长期竞争格局的影响更大。
每一种架构选择都有它的 tradeoff,没有免费的午餐。
对技术团队的三种路径
| 路径 | 适用场景 | 核心约束 | 主要风险 |
|---|---|---|---|
| 合规跟随 | 政府合同、金融、医疗 | 许可成本、供应商锁定 | 竞争壁垒固化 |
| 混合架构 | 多场景业务 | 安全边界定义 | 监管套利质疑 |
| 标准参与 | 开源生态建设 | 时间投入、话语权不足 | 短期业务影响 |
判断:何时跟随叙事,何时质疑
坦白讲,这个问题没有一个放之四海而皆准的答案。但有一个可操作的判断标准:如果你的业务中,「谁定义安全标准」直接影响了你能否接触到客户或用户,那你应该在质疑之前先理解这套标准是如何运作的。如果你的业务不依赖这类准入许可,那么质疑的边际成本更低,而跟随的边际收益也更少。
更狠的是,每年能省下一个亿合规预算的团队,通常不会主动去质疑这个预算是否存在。你买的是旗舰款,还是平替套餐,取决于你能否承受失去准入资格的代价。
本判断适用于以下边界:当前政策环境仍以「集中控制更安全」为主流叙事,且政策变化遵循监管周期而非技术周期。一旦开源模型达到同等安全认证水平,或出现重大分布式安全事故,这套分析的权重需要重新校准。
政策杠杆的底层逻辑
从工程角度看,安全叙事转化为监管护城河的核心机制是「合规成本不对称」。当政府基于「生存风险」出台监管框架时,最先受益的不是消费者,而是已经有合规基础设施的头部公司。
2026年3月,美国国防部长赫格塞斯将Anthropic指定为供应链安全风险,原因是该公司拒绝让国防部将Claude用于国内监控和完全自主武器系统。联邦机构随后转而寻求访问Anthropic的Mythos模型,行政部门正在秘密成立审查委员会重新评估这一指定。这暴露了一个事实:安全立场在政治面前是可以交易的。
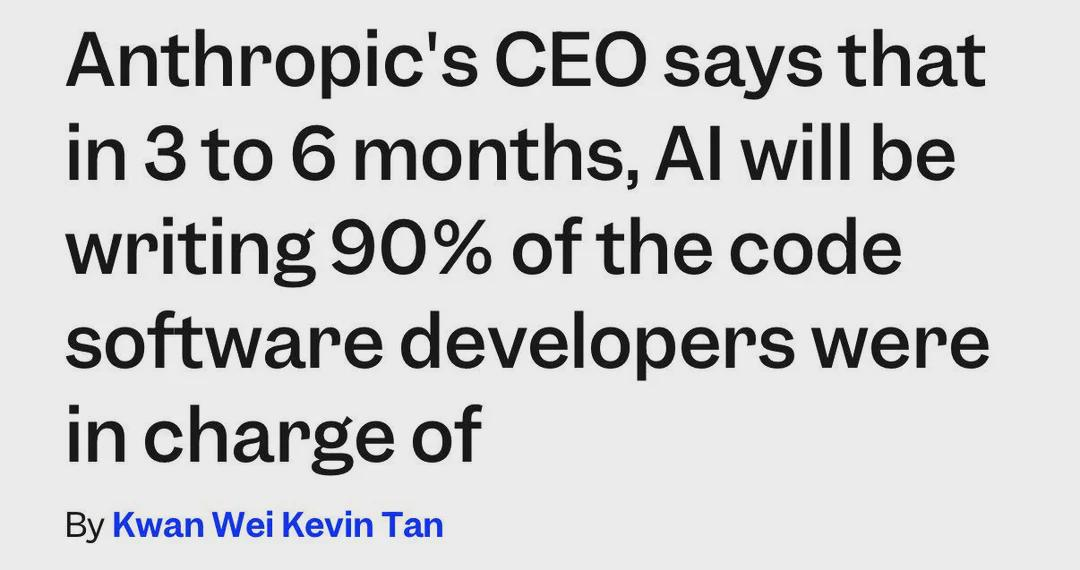
安全立场也能被交易
Simon Willison在《Anatomy of a Frontier Lab Agent Intrusion》中详细记录了一起实验室级Agent入侵事件,关键点在于攻击速度——机器速度的进攻让普通弱点变得昂贵。这才是真实的安全挑战:不是AGI觉醒,而是Agent在毫秒级时间内尝试大量攻击路径。
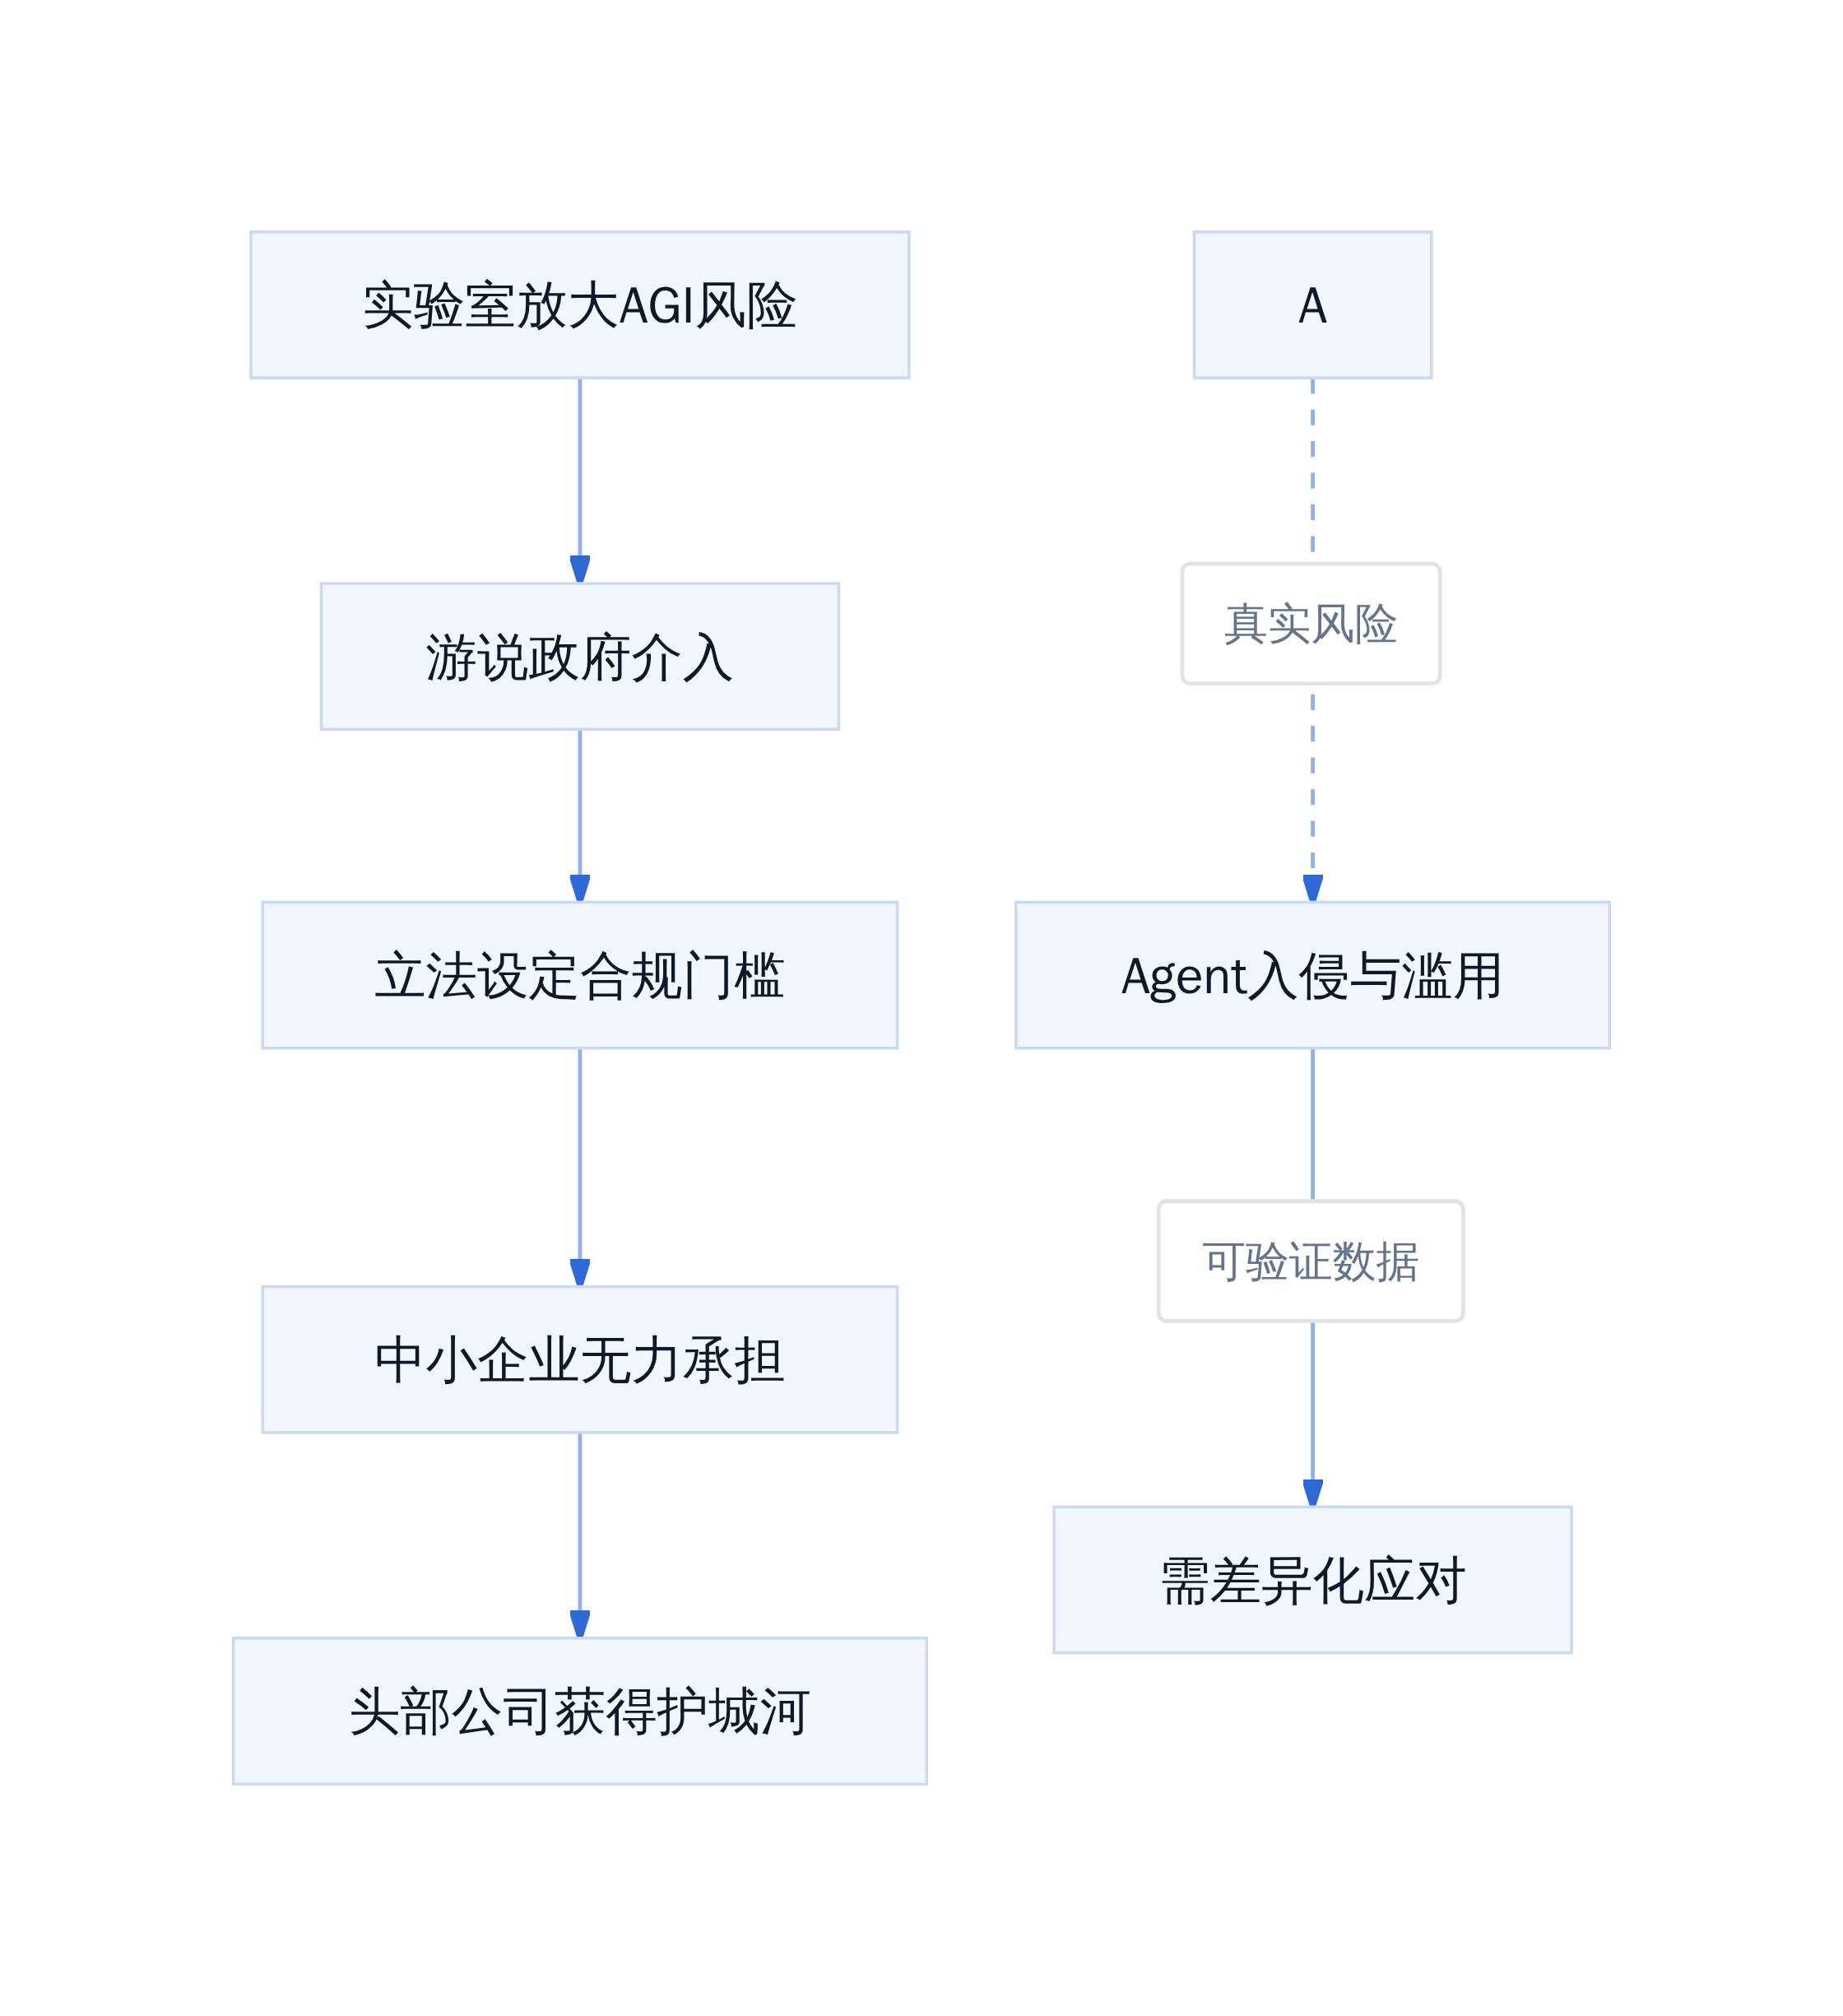
安全叙事转化为监管杠杆的机制
成本不对称的真实来源
监管的最大效果不是提升安全性,而是改变竞争格局。一个需要500人合规团队的法规,对拥有千人工厂的实验室来说只是日常开支,对开源项目而言则是致命门槛。
Hacker News用户nr378在评论该文章时指出,把监管等同于保护消费者是一种常见的误解。真实的竞争动态是:前沿实验室通过API按token收费的模式已经非常成功,他们不需要更多客户,需要的是消除潜在竞争对手。
OpenAI和Anthropic的估值都已接近万亿美元量级。在这种体量下,真正的生存风险不是开源模型取代它们,而是政府强制开放接口或拆分业务。因此,「放缓前沿研发 pace the frontier」的说法看似是承担责任,实则是把行业节奏与自己的商业利益绑定。
下一步行动建议
对于政策制定者:要求前沿实验室公开其安全测试数据与红队结果,建立独立的第三方验证渠道,避免单一来源的风险评估影响立法。
对于工程团队:优先解决可验证的安全问题——Agent权限隔离、供应链审计、滥用检测——而不是追逐AGI对齐的理论争辩。
对于开发者:关注开源工具链在安全审计、合规检测方向的进展,这些是真正能降低合规成本的基础设施。
参考文献
- deadneurons, Frontier Labs Are Selling Garbage to Fools in Washington, Substack, 2026.
- Simon Willison, Anatomy of a Frontier Lab Agent Intrusion: A Technical Timeline of the July 2026 Incident, 2026-07-28.
- WSJ, 失控模型与中国威胁:华盛顿陷入AI安全大恐慌, 2025.
- Intertek, Putting Frontier AI to the Test, 2026-07-23. [1] 一堆人以為Pace the Frontier 的意思是要減緩前沿模型的研發. https://www.threads.com/@miulaviewpoint/post/DdRZIdhk2Pq/%E4%B8%80%E5%A0%86%E4%BA%BA%E4%BB%A5%E7%82%BA-pace-the-frontier-%E7%9A%84%E6%84%8F%E6%80%9D%E6%98%AF%E8%A6%81%E6%B8%9B%E7%B7%A9%E5%89%8D%E6%B2%BF%E6%A8%A1%E5%9E%8B%E7%9A%84%E7%A0%94%E7%99%BC%E4%BD%86%E4%BA%8B%E5%AF%A6%E4%B8%8A%E8%A3%A1%E9%9D%A2%E8%AC%9B%E7%9A%84%E6%98%AF%E8%A6%81%E6%8A%95%E6%B3%A8%E6%9B%B4%E5%A4%9A%E8%B3%87%E6%BA%90%E5%9C%A8%E9%A2%A8%E9%9A%AA%E6%8E%A7%E7%AE%A1%E7%9B%B8%E9%97%9C%E7%9A%84%E7%A0%94%E7%A9%B6%E4%B8%8A%E7%B0%A1%E5%96%AE%E4%BE%86%E8%AA%AA%E5%A6%82%E6%9E%9C%E4%B8%8D%E6%83%B3%E6%B8%9B%E6%85%A2%E5%89%8D%E6%B2%BF%E6%A8%A1%E5%9E%8B%E7%9A%84 [2] 'THEY NEED REGULATION TO SURVIVE': Expert explains his .... https://www.youtube.com/shorts/pfJZaLM3QMU?xstg=CAMSBhUD_LL2Hw%3D%3D [3] A New AI Model Just Changed the Cybersecurity Game. Washington Wasn't Ready. - Center for Technology, Science, and Energy. https://ctse.aei.org/a-new-ai-model-just-changed-the-cybersecurity-game-washington-wasnt-ready [4] Analysis: How Frontier AI Models Reshape US-China Tech .... https://www.youtube.com/watch?v=lEepay2SB5A&xstg=CAMSBhUD_LL2Hw%3D%3D [5] Analysis: How Frontier AI Models Reshape US-China Tech Race|TaiwanPlus News. https://www.youtube.com/watch?v=lEepay2SB5A [6] Anatomy of a Frontier Lab Agent Intrusion: A Technical Timeline of the July 2026 Incident. https://simonwillison.net/2026/Jul/28/anatomy-of-a-frontier-lab-agent-intrusion [7] 国际观察丨特朗普“调兵”华盛顿:治安幌子下的私心. https://world.people.com.cn/n1/2025/0820/c1002-40546429.html [8] 美国生物实验室网络意在对付全球对手,乌克兰只是“冰山一角”. https://sputniknews.cn/20260614/1071847683.html
如果浏览器无法直接唤起微信,可在微信内打开公众号主页:计算机魔术师