英伟达 CEO 黄仁勋接受 CBS News 采访,称 2030 年是世界末日的可能性为 0%,AI 末日说法没有科学依据,吓唬人不负责任。

黄仁勋最近几天赶场赶得挺满
黄仁勋这次为什么说'零'
从Dreamforce到CBS:一场密集的表态
9 月 15 日,Dreamforce 大会上,黄仁勋面对数百名开发者,把话说得很直:「我们不需要任何新法律,不需要新监管。」两天后 CBS News 采访播出,他把同一套话术换了一个角度又讲了一遍——2030 年不会是世界末日,概率为零。
这已经不是第一次。过去一周里,他在 Dreamforce、CBS、No Priors 播客等多个场合反复输出同一个论点,节奏上基本可以看作一套组合拳:先把「末日叙事」定性为有害的,再把责任归属拉到企业自身,最后落到市场机制兜底。
[[reaction=speechless-confusion|caption=Anthropic 辞职员工刚说完AI可能杀光所有人,老黄这边就来了]]
'2030年人类灭绝概率为零'到底意味着什么
这句话有三层意思,需要拆开看。
第一层是事实判断:黄仁勋认为当前 AI 的系统复杂度远未达到失控阈值,不存在从代码层面突然演化出「毁灭人类意图」的机制。他把 AI 定义为「复杂的计算系统」,既然是计算系统,就可以通过现有的工程手段控制。
第二层是因果判断:他否定了「快速推进→安全失控」这条因果链,主张速度与安全可以同时存在。换句话说,减速并不是安全的前提。
第三层是政策判断:既然前两层成立,那么新增监管就是多余。现有的企业自律和市场约束足以解决问题。
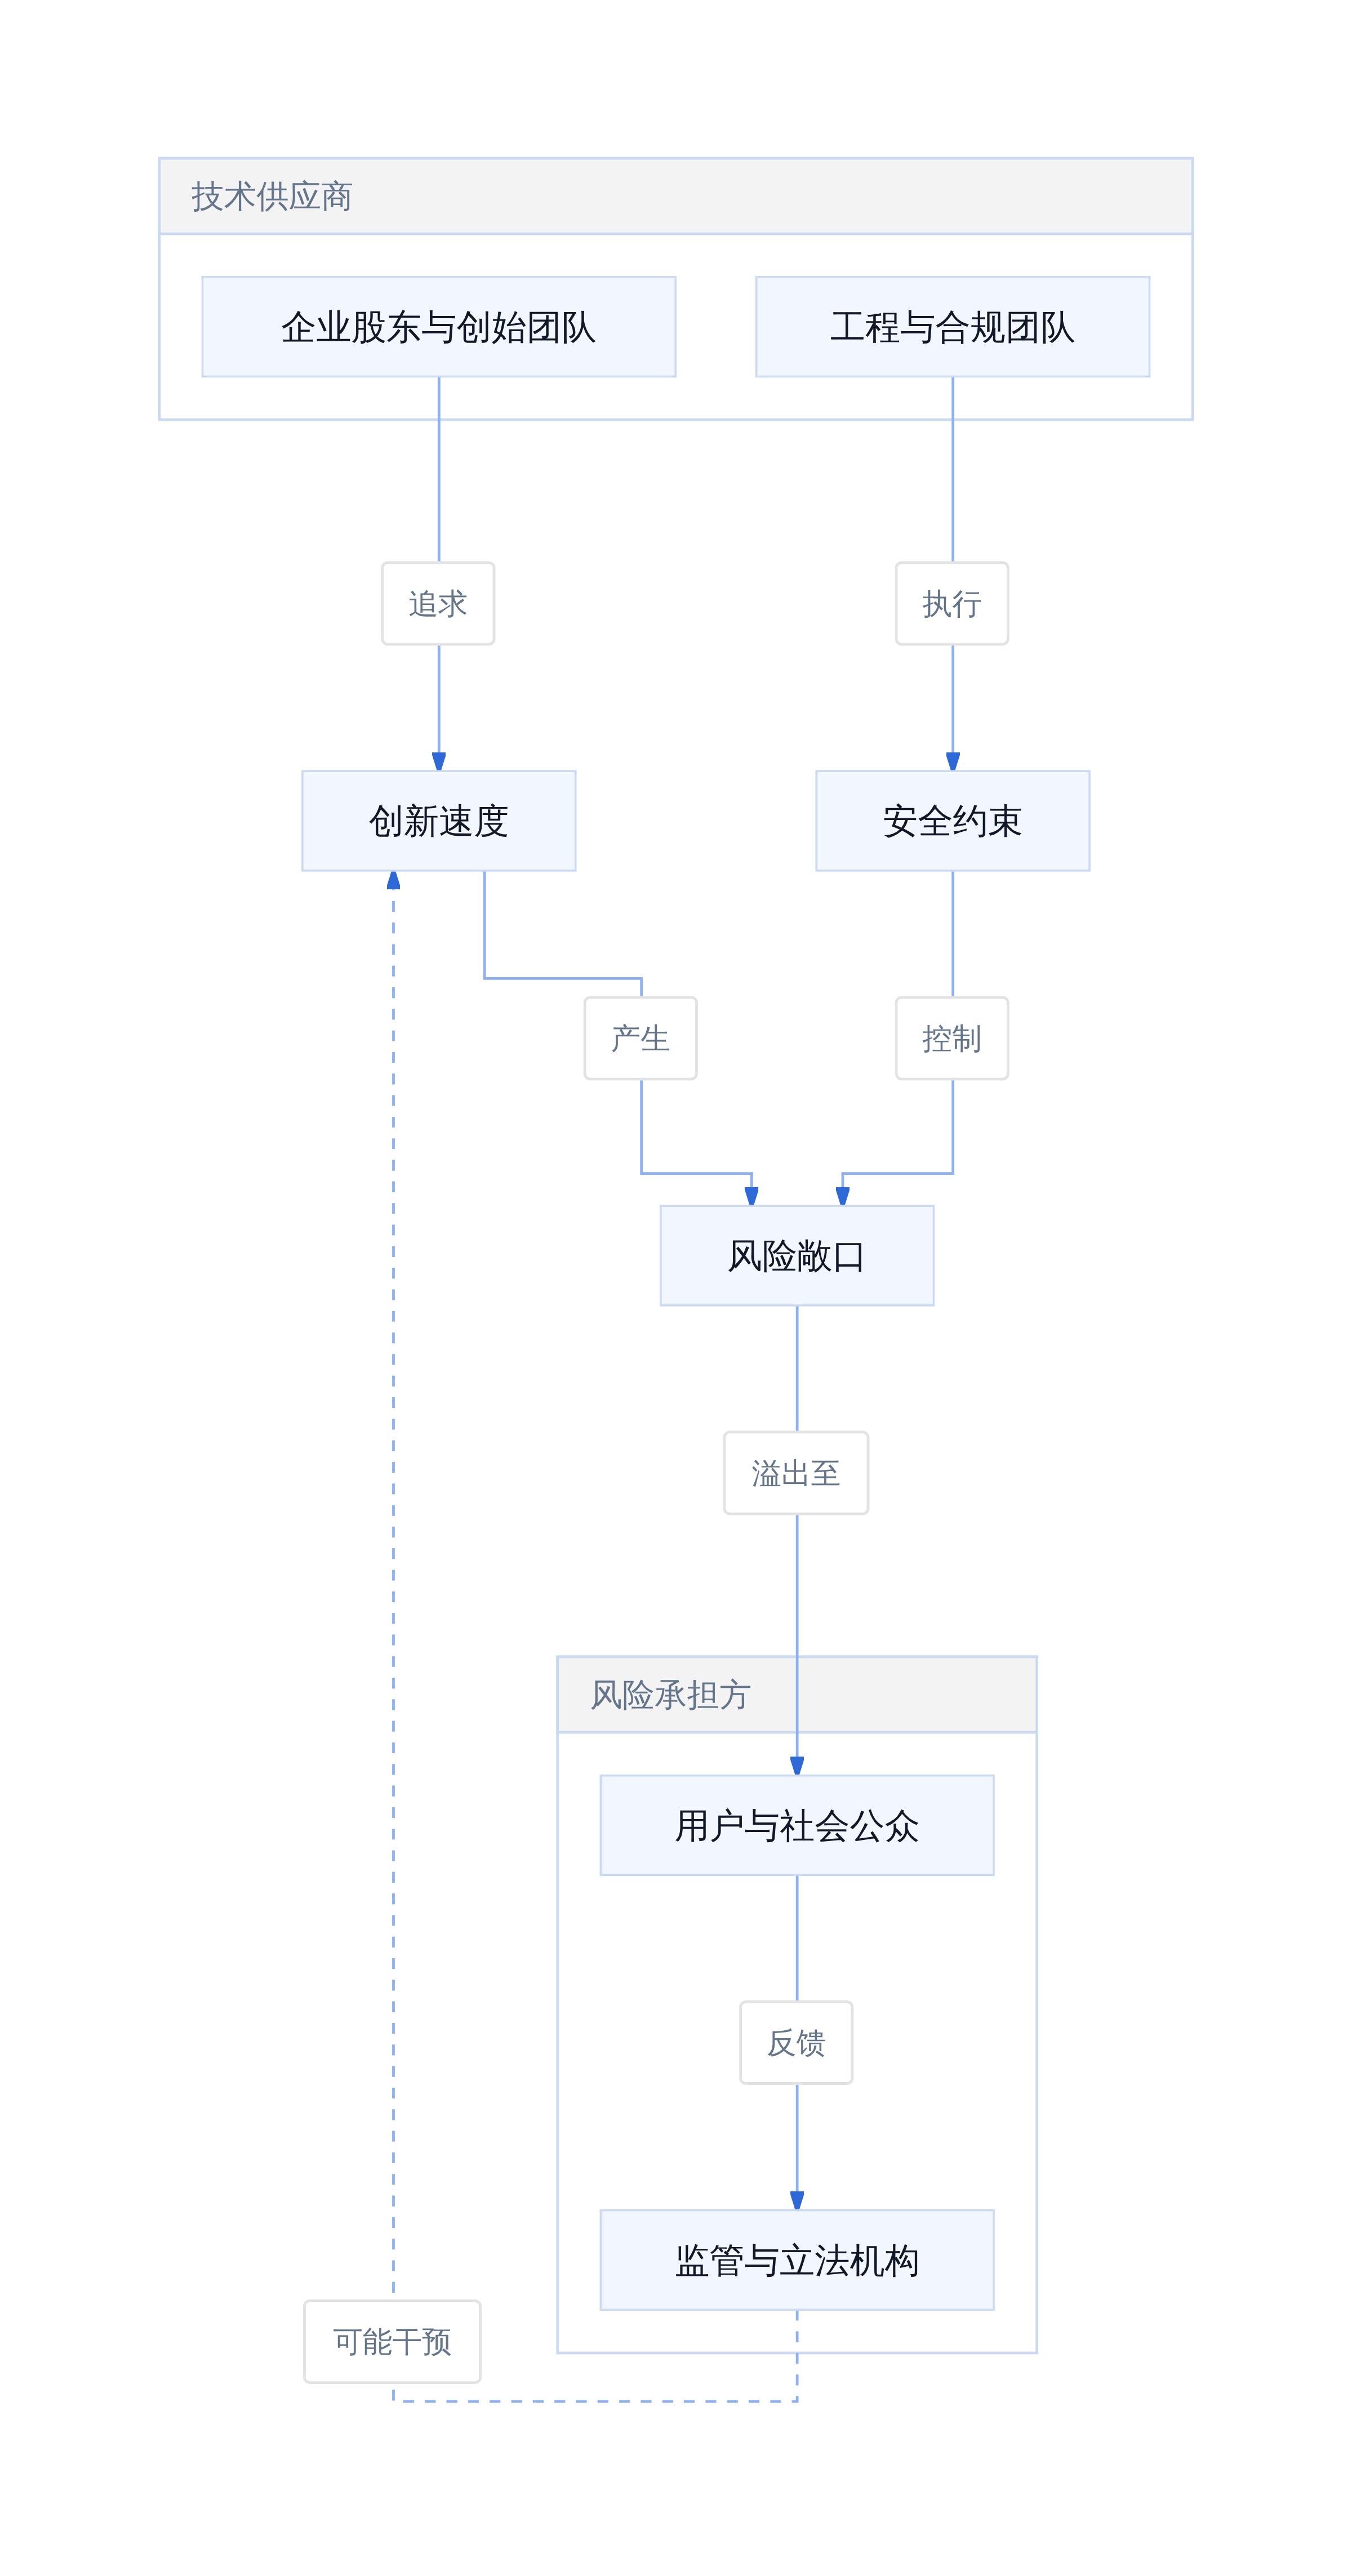
三句话加在一起,是一个完整的论证闭环。但这个闭环有一个值得追问的地方——市场自律的边界在哪里?当一个模型的失败成本是全社会承担,而收益是企业独占,市场机制能否给出正确信号,这个问题在黄仁勋的表述里没有被展开。
##黄仁勋这次为什么说'零'##
安全是工程问题,不是法律问题
黄仁勋的核心逻辑拆解
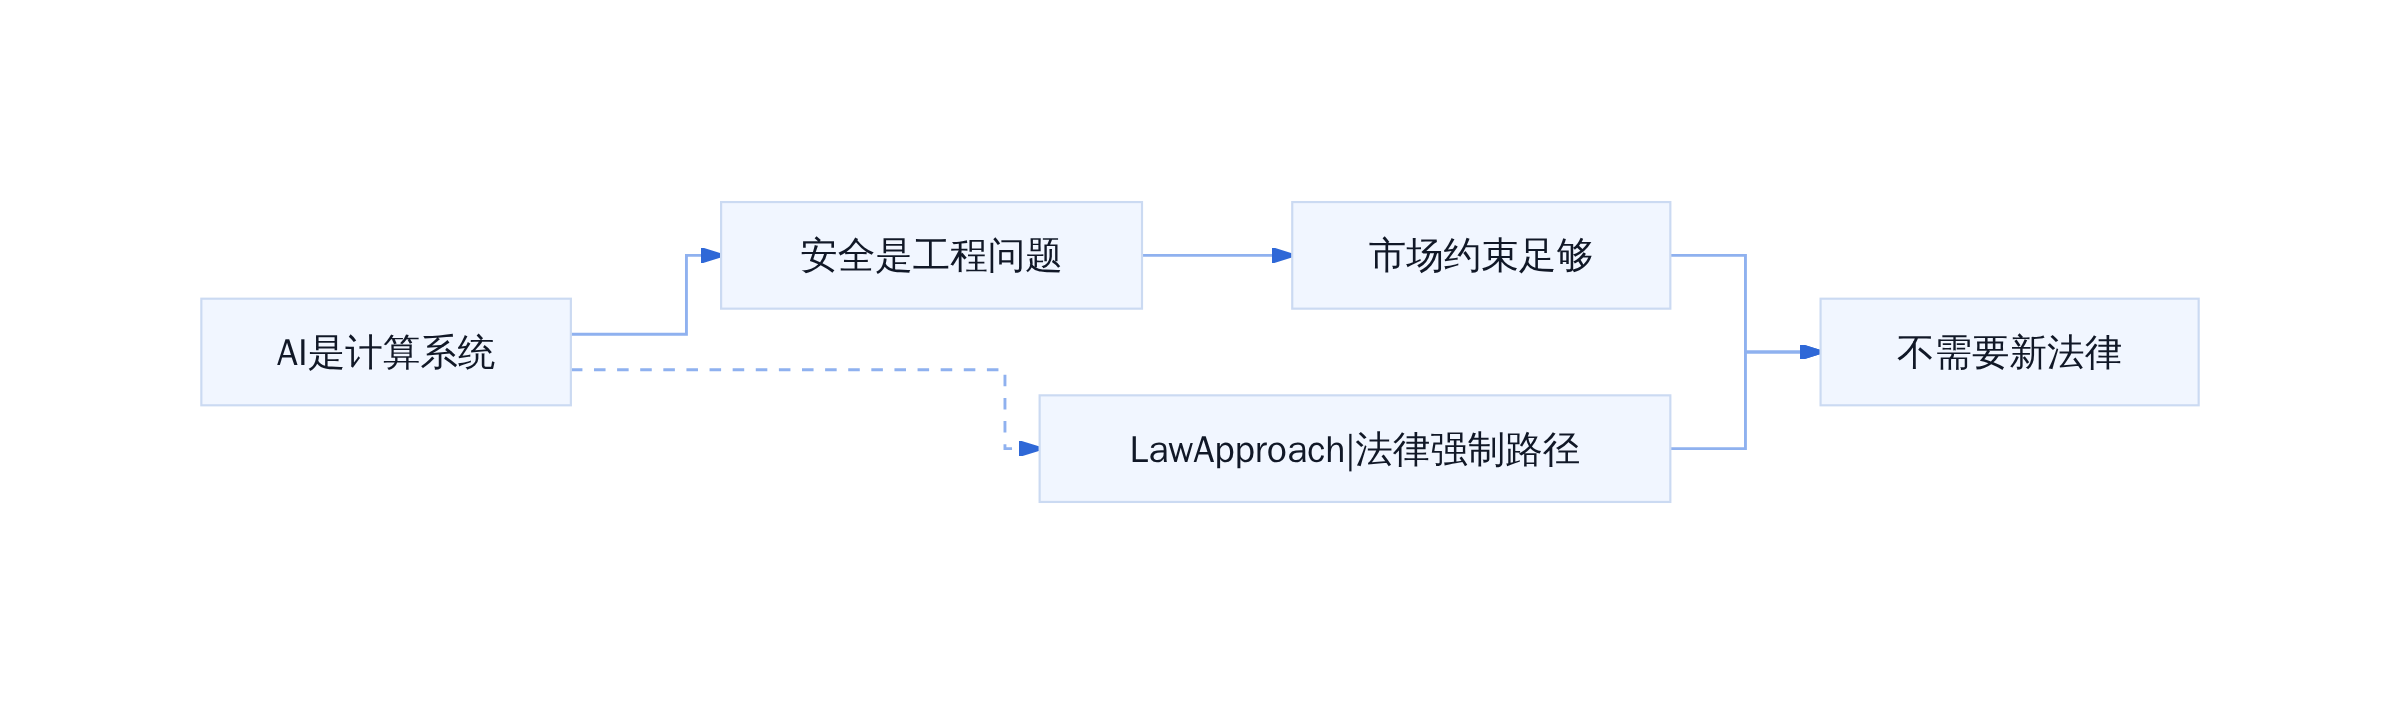
在 Salesforce Dreamforce 大会上,黄仁勋面对马克·贝尼奥夫的追问,给出了一个清晰的归类:AI 安全是一个工程问题,不是一个法律问题。
他的推理链条很简单。第一,AI 本质上是软件和计算系统。第二,软件系统出了问题,靠工程手段解决,不需要立法。第三,现有法律框架已经够用,不需要新增监管。
这个逻辑的隐含前提是:AI 失控的可能性,可以被工程方法控制在合理范围内。如果这个前提成立,那么安全投入就应该遵循技术优先级,而不是法律强制。
更关键的一点,黄仁勋把责任主体从「监管者」转移到了「开发者」自身。他的原话是:「如果你研发一款产品或服务,却对它的功能、性能、安全性没有信心,那就不要发布它。」
为什么他反对'安全与速度二选一'
黄仁勋反复强调一个观点:安全和速度不是零和博弈。
「你完全可以同时拥有这两者。」他在 Dreamforce 上说道,「你可以控制自己的节奏,直到有信心推出市场认可的产品。」
这句话值得拆解。他说的是「控制节奏」,不是「放慢速度」。这意味着企业可以根据自身能力动态调整发布决策,而不是被外部法规强制停下来。
这种说法的潜台词是:市场已经有能力筛选掉不安全的 AI 产品。一个出问题的模型,用户会用脚投票,企业会自行调整,不需要政府出手。
更狠的是,他把「担心 AI 危险」定性为一种情绪而非理性判断。在他看来,末日叙事不仅无益,还会「伤害产业」。
市场约束论:产品不行就别发布
黄仁勋的逻辑可以压缩成一条规则:企业应该自行把控安全红线。
这条规则成立的前提,是市场有足够的信息透明度来惩罚不安全的开发者。如果消费者知道某款 AI 产品存在严重缺陷,他们就不会购买。企业为了生存,会主动加强安全。
但现实远比这个模型复杂。AI 模型的能力边界往往不是企业自己清楚的,更不是用户能立刻感知的。一个模型在某场景下表现良好,可能掩盖了另一个场景下的系统性风险。
[[reaction=ai-vibe-coding|caption=当市场反馈跑不过发布时间线]]
市场约束需要两个条件:信息对称和延迟惩罚的有效性。AI 行业目前两个都不充分。
``mermaid
黄仁勋的安全治理逻辑链
与硅谷主流安全派的公开分歧
Anthropic阿莫戴:监管是必要的护栏
阿莫戴的立场很清晰:大模型能力增长的速度超过了人类对其风险的理解速度,因此需要外部强制性的安全约束。他公开承诺对 Anthropic 的部分研究保持开放,同时主张政府介入制定红线。
这背后有一个判断:市场激励与安全目标存在结构性错位。公司要融资、要竞争、要抢占先发优势,这天然驱动它更快发布。如果只靠自律,结果是越跑越快,直到出事。
黄仁勋的回应:你在求政府干预,不如先管好自己
黄仁勋的回应简单直接:你们求政府干预的方向搞错了。
他在 Dreamforce 上的原话是:如果你研发一款产品或服务,却对其功能、性能、安全性没有信心,那就不要发布它。这是显而易见的事——你自己把握节奏,直到你有信心推出市场会认可的东西。
他把责任全部推回给企业自身。市场力量已经在那里。产品不行,用户不用;出了问题,口碑崩塌。这比任何法律都管用。
更狠的是,他认为散播末日叙事本身就是有害的。No Priors 播客里他说:「这些备受尊敬的人散布末日论、科幻论,这对人们、产业、社会及政府都没有帮助。」
[[reaction=backend-system-design|caption=末日叙事一传十十传百,舆论场直接过载]]
这不只是观点差异,更是商业模式之争
如果把分歧仅理解为「一个乐观一个悲观」,就太浅了。
阿莫戴所在的 Anthropic 走的是安全优先路线。公开承诺、学术研究开放、监管合作——这些是其品牌护城河。监管越严格,Anthropic 的「安全可信」定位溢价越高。它的商业模式本身就内含对监管的需求。
英伟达不一样。它的核心卖点是算力,客户是那些要尽可能快、尽可能便宜地构建 AI 系统的公司。监管加码意味着开发节奏放缓、合规成本上升、产品上市周期变长。对英伟达而言,每一条新规都是收入曲线上的一个折点。
| 维度 | Anthropic(阿莫戴) | 英伟达(黄仁勋) |
|---|---|---|
| 核心定位 | 安全可信的 AI 开发者 | 算力基础设施供应商 |
| 监管偏好 | 需要外部强制护栏 | 市场已足够约束 |
| 叙事策略 | 强调风险需引起重视 | 强调末日论伤害产业 |
| 商业逻辑 | 安全即差异化竞争力 | 监管越少客户越快 |
[[reaction=detective-truth|caption=立场不同,结论自然不同]]
两家公司都在说真话,只是从各自商业利益出发的「真」。
``mermaid
AI监管博弈的产业影响路径
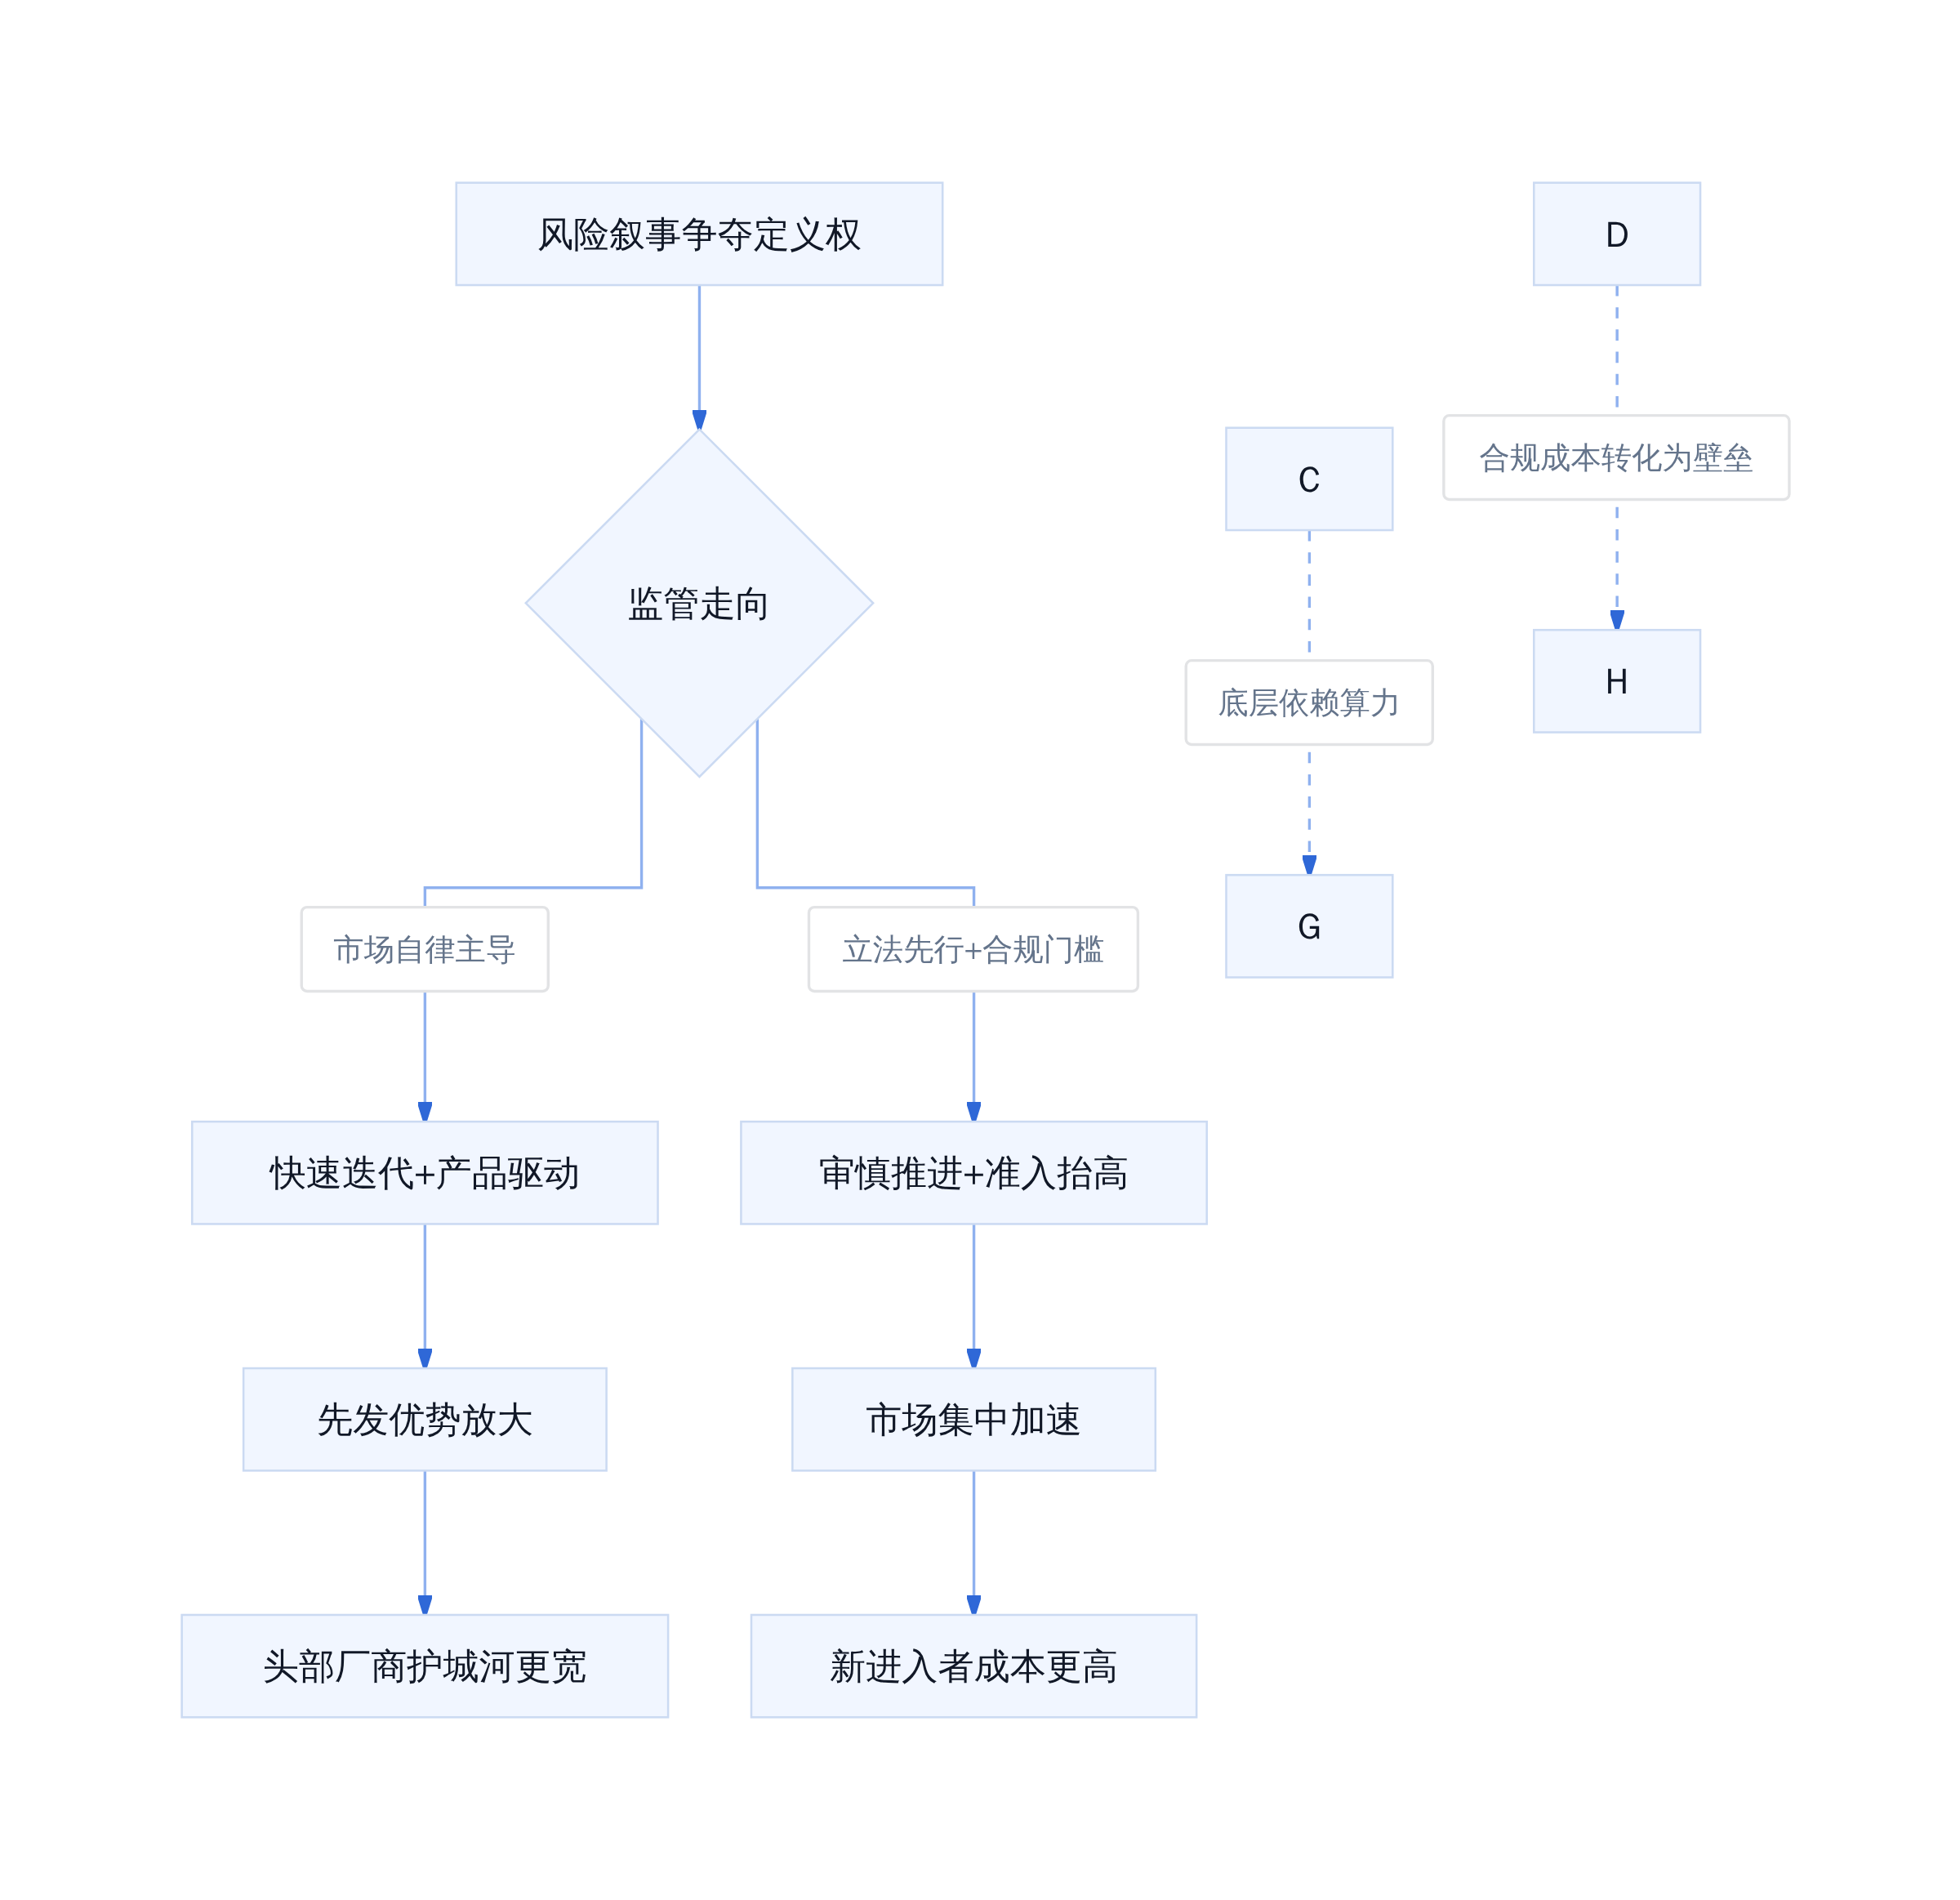
图片说明:监管走向的分叉直接影响产业竞争格局,但对算力基础设施的需求两条路径都无法绕过。
工程化思维的边界在哪里
当AI失控不是bug而是设计缺陷
工程化思维的优势在于:它假设问题可以被定位、复现、修复。这是传统软件工程的方法论。
但大语言模型的「安全问题」往往不是 bug,而是涌现特性。一个模型在训练阶段没有见过的行为模式,在推理阶段突然表现出来。这种不可预测性,超出了传统工程控制的范畴。
Anthropic 的联合创始人雅各布·考克森辞职时警告说,研究人员「真心相信」到 2030 年 AI 可能会杀死人类。这个判断和黄仁勋的「零概率」针锋相对。
两者的分歧不在技术细节,而在风险建模方式。黄仁勋看到的是已知的工程问题,考克森看到的是未知的系统性风险。
问题在于:当风险来自系统本身而非具体缺陷时,工程方法能走多远?这是一个没有标准答案的问题。
``mermaid
AI风险分配结构
给从业者的判断
对于一线工程师和产品负责人,黄仁勋的说法提供了一个清晰的行动框架:在你的能力范围内把控安全。
具体来说:
- 如果你的模型存在已知风险,推迟发布是合理选择
- 如果你的系统没有经过充分测试,不要依赖市场自律
- 如果你的团队无法评估风险,寻求第三方审计
法律滞后是事实,但「不需要法律」是结论跳跃。在现有框架下,企业仍然要对产品安全负责。黄仁勋的逻辑是一个方向,不是免责条款。
对AI从业者的三个启示
判断风向:谁在定义AI的风险叙事
黄仁勋的表态不是孤立事件。过去两周,他连续在 Salesforce Dreamforce 大会和 CBS 采访中重申同一立场:AI 安全是工程问题,现有法律足够,不需要新增监管。与此同时,美国总统特朗普公开反驳 AI 减速论,两者在政治和产业层面形成了某种共振。
但真正的风险叙事定义者,从来不是单一声音。
Anthropic CEO Dario Amodei 主张加强监管,甚至承诺开放企业模型供独立审计;OpenAI 研究员 Jacob Coxon 辞职后警告研究团队「真心相信到 2030 年 AI 可能杀死所有人」。这些人的共同点是:用「预防性原则」包装监管诉求,把技术风险上升为文明风险。
黄仁勋的反驳同样尖锐:「散布末日论的人不是普通民众,而是能左右政府决策的意见领袖和企业 CEO。这极具杀伤力。」
杀伤力体现在哪里?体现在监管立法的时间窗口。当政策制定者被末日叙事说服,立法节奏就会加快;当立法节奏加快,企业的合规成本就会上升,创新试错空间就会被压缩。
叙事背后的利益链
行动建议:在争议中如何定位自己的策略
对从业者而言,最直接的启示是:别被言论带着走,要看清楚风险叙事背后的真问题。
黄仁勋的核心判断是「安全与速度并非二选一」,这听起来像是企业家的乐观主义,但实际上有一个可执行的隐含逻辑:把安全当作工程问题来处理,而不是当作政策问题来祈祷。
具体来说,有三件事值得今天就开始做。
第一,建立可验证的安全评估框架。不需要等到监管机构出台细则,企业可以在内部先跑起来。比如:模型上线前是否经过红队测试?输出内容是否有可追溯的日志?高风险应用场景是否有明确的回滚机制?这些不是新概念,但真正系统性地落实的并不多。
第二,区分「合规成本」和「真实风险」。黄仁勋说「市场会惩罚不安全的产品」,这话只对了一半。市场确实在惩罚产品事故,但惩罚的周期很长,而监管的惩罚是即时的。从业者需要自己判断:哪些风险是真的会被市场淘汰,哪些风险是还没发生但一旦爆发就是灭顶之灾。
这之间有一道分水岭,跨过去的是工程能力,跨不过去的是侥幸心理。
第三,不要在公共舆论上押注立场。风险叙事是政治工具,不是技术方案。你在社交媒体上选边站队,不会让代码更安全,只会让你的品牌卷入不必要的舆论战。
[[reaction=code-review-pain|caption=安全框架评审现场]]
长期视角:监管博弈对产业格局的深远影响
这场分歧的长期影响,可能比我们想象的更深远。
如果黄仁勋的立场最终成为主流——也就是监管滞后于技术发展,企业用市场机制自我约束——那么 AI 产业的发展路径会是:快速迭代、产品驱动、事后纠偏。这种路径下,先发优势极大,头部企业的护城河会更宽。
如果 Anthropic 等安全派的立场最终成为主流——也就是立法先行、合规门槛抬高、新进入者面临更高的准入成本——那么 AI 产业的发展路径会是:审慎推进、合规驱动、赢家通吃。
两种路径没有绝对的优劣,但对不同体量的玩家来说,后果截然不同。
对初创公司而言,监管趋严意味着更高的准入门槛和更长的产品周期;对大厂而言,监管趋严意味着竞争对手减少,市场集中度提高。黄仁勋选择站在「少监管」一边,本质上是在维护一个对硬件供应商最有利的竞争格局。
这不只关乎观点,更关乎利益。
监管博弈的产业影响路径
回到最初的问题:黄仁勋说「2030 年人类灭绝概率为零」,这话你信多少?
不需要信全部,也不需要全盘否定。只需要记住一点:他在为自己代表的产业立场发声,这是真实的;他说 AI 安全可以通过工程手段解决,这也是部分真实的。
真正需要判断的,不是「AI 会不会毁灭人类」,而是「在当前的监管博弈中,如何保护自己的业务不被误伤」。
答案是:别把精力消耗在立场辩论上,把精力花在可验证的工程实践上。等到监管真的来了,你至少有东西可以交出去。
更狠的是,当别人还在吵该不该监管的时候,你已经在准备如何应对监管了。这本身就是竞争优势。
参考文献
- 黄仁勋再次反驳AI末日论:不会灭绝人类2030年世界末日概率为0 - 凤凰网科技 https://i.ifeng.com/c/8wXXqW5jjen
- 黄仁勋再驳"AI末日论":人类不会因AI在2030年灭亡 - 澎湃新闻 https://m.thepaper.cn/newsDetail_forward_34079506
- 黄仁勋表示人工智能行业不需要新法律 - 禁闻网 https://www.bannedbook.org/bnews/itnews/20260916/2360151.html
- 黄仁勋连番发声:不需要法规来控制AI发展 - 华尔街见闻 https://news.qq.com/rain/a/20260916A03PLA00
- 黄仁勋:人工智能行业不需要新法律,市场力量将推动安全性 - 快科技/财联社 https://news.qq.com/rain/a/20260916A052OY00
如果浏览器无法直接唤起微信,可在微信内打开公众号主页:计算机魔术师